
ExceedGRC · منصّة متكاملة للحوكمة والمخاطر والامتثال
امتثال أبسط، وسيطرة أكبر على المخاطر.
تجمع منصّة ExceedGRC تقييمات الامتثال وإدارة المخاطر والسياسات والأصول والأدلة في لوحة واحدة. بناها مستشارو الحوكمة لدينا لتحل محل جداول البيانات وسلاسل البريد، وصُممت لتصبح جاهزة للعمل خلال أيام.
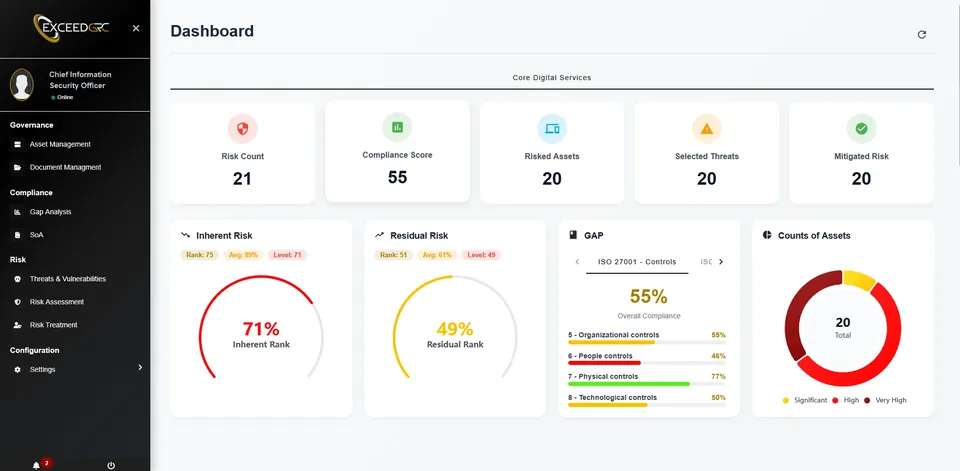
المنصّة
الامتثال والمخاطر والحوكمة، في رؤية واحدة لوضعك الأمني.
امتثال لأطر متعددة
قيّم امتثالك لأطر متعددة مثل ISO 27001 وSOC 2 وNIST CSF وPCI-DSS وSAMA CSF وNCA ECC، مع احتساب نضج الضوابط تلقائياً.
إدارة مخاطر مؤتمتة
تُحتسب المخاطر من الفجوات والثغرات، وتُربط بالتهديدات وتُسند إلى مالكيها، فتبدأ المعالجة من الأدلة لا من الآراء.
حوكمة مركزية
تجتمع السياسات والمستندات والأصول والموافقات في مستودع واحد خاضع للحوكمة مع إدارة الإصدارات، فيتكوّن سجل التدقيق أثناء العمل.
كيف تعمل
من الإعداد إلى تقرير مجلس الإدارة في ست خطوات.
تُعِدّ مرحلة الإعداد الأولي أطرك ومستخدميك، ثم تأخذ ExceedGRC فريقك عبر الحوكمة والمخاطر والامتثال والمعالجة في دورة واحدة متصلة.
الإعداد والتشغيل
نتفق على أطرك ومعايير المخاطر ومستخدميك، ثم نهيّئ ExceedGRC سحابياً أو كآلة افتراضية على شبكتك.
الحوكمة
اكتب السياسات والعمليات التي تتطلبها معاييرك وراجعها واعتمدها، ولكلٍّ منها مالك وسجل للإصدارات.
تقييم المخاطر
قيّم الأصول من حيث السرية والسلامة والتوافر، واربط التهديدات بالثغرات، ودع المنصّة تحتسب كل خطر.
الامتثال والفجوات
قيّم نضج كل ضابط، وارفع الأدلة وتحقّق منها، واطّلع على فجوتك مع كل إطار بنظرة واحدة.
معالجة المخاطر
أسند مهام المعالجة إلى مالكي المخاطر، وأرسل تذكيرات تلقائية، وتابع كل إجراء حتى ينخفض الخطر.
التقارير التنفيذية
تعرض لوحات المتابعة حالة الامتثال ومستوى الانكشاف، وتبقى التقارير الجاهزة للتدقيق متاحة لمجلس الإدارة أو الجهة الرقابية.
داخل المنصّة
كل ما تحتاجه لإدارة الحوكمة والمخاطر والامتثال، في منصّة واحدة.
تُسلَّم منصة مهيّأة، سحابياً أو داخل بنيتك، مع تهيئة لفريقك. النتائج المتوقعة: إدارة الامتثال والمخاطر في مكان واحد، وجهد يدوي أقل في جمع الأدلة، وتقارير جاهزة للتدقيق لمجلس الإدارة والجهة الرقابية.
01 · قيّم
الامتثال والمخاطر
وحدة الامتثال وتقييم الفجوات
تقييم نضج الضوابط وفق نموذج CMMI
سير عمل لرفع الأدلة والتحقق منها
وحدة أتمتة إدارة المخاطر
مخاطر تُحتسب من الفجوات والثغرات
ربط التهديدات ومتابعة ملكية المخاطر
02 · نظّم
المستندات والأصول
وحدة إدارة المستندات ودورة حياتها
مستودع مركزي مع إدارة الإصدارات
سير عمل للمراجعة والاعتماد
وحدة إدارة الأصول وتقييمها
تقييم الأصول وفق السرية والسلامة والتوافر
أصول مرتبطة بالمخاطر والتهديدات والمتطلبات
03 · أبلِغ
سير العمل والتقارير
وحدة سير العمل والتعاون
مالكو المخاطر والمهام والتنبيهات التلقائية
موافقات قائمة على الأدلة
وحدة لوحات المتابعة والتقارير
عرض حالة الامتثال ومستوى الانكشاف
تقارير تنفيذية وجاهزة للتدقيق
سجل الإنجازات
صاغتها مشاريع حوكمة ينفّذها مستشارونا.
الخدمات المالية · الأردن · 2025
صيانة نظام ISMS لمؤسسة مالية وتجديد شهادة ISO 27001
التقنية والمنصّات الرقمية · الأردن · 2025
إنجاز التدقيق الداخلي وفق ISO 27001
IT Security C&T · ISO 27001
نحمل شهادة ISO 27001 لنظام ISMS الخاص بنا
اختبر إطارك أنت مباشرة في ExceedGRC.
أحضِر الإطار الذي تخضع له وعدداً من ضوابطك. في جلسة حيّة يُجري أحد مستشارينا تقييم فجوات على ExceedGRC، ويُريك المخاطر وهي تُقيَّم فور ظهور الفجوات، ثم يفتح التقرير الجاهز للتدقيق، لتحكم على المنصّة وفق متطلباتك أنت.
خدمات ذات صلة
المنصّة تتابع، ومستشارونا يبنون.
تبلغ ExceedGRC أفضل أدائها حين يقف خلفها عمل الخبراء. هذه الخدمات تُنتج السياسات والتقييمات والأدلة التي تتابعها المنصّة.
منصّة GRC
كيف نوثّق متطلباتك ونهيّئ ExceedGRC وننشرها سحابياً أو على خوادمك الخاصة.
اطّلع على خيارات النشرالامتثال
مستشارون يجهّزونك لتدقيقات SAMA وNCA وPCI-DSS والبنك المركزي الأردني، وكل ملاحظة جاهزة للمتابعة في المنصّة.
اكتشف الامتثالإدارة أمن المعلومات
مستشارون يبنون نظام ISMS وفق ISO 27001 ويجهّزونه للحصول على الشهادة، ثم يبقونه محدّثاً في المنصّة.
اكتشف ISO 27001إدارة مخاطر الأطراف الثالثة
قيّم الموردين حسب فئات المخاطر، ليُفهم انكشافك عليهم ويُسند إلى مالك ويُعالَج كأي خطر داخلي.
اكتشف TPRMالأسئلة الشائعة
أسئلة يطرحها المشترون قبل العرض التجريبي.
ما يسألنا عنه مسؤولو أمن المعلومات ومديرو المخاطر وقادة الامتثال قبل حجز عرض لمنصّة ExceedGRC.
ما الأطر التي يمكننا التقييم وفقها؟
تدعم ExceedGRC أطراً متعددة مثل ISO 27001 وSOC 2 وNIST CSF وPCI-DSS وSAMA CSF وNCA ECC. وخلال العرض نؤكد التغطية للجهات الرقابية والمعايير التي تنطبق عليك، بما فيها الإقليمية.
متى يستطيع فريقنا البدء باستخدامها؟
صُممت ExceedGRC لتصبح جاهزة للعمل خلال أيام لا أشهر. وبعد تهيئة أطرك ومعايير المخاطر ومستخدميك، يمكن لفريقك بدء أول تقييم للفجوات.
هل تناسب المؤسسات الأصغر؟
نعم. تتدرج ExceedGRC من المنشآت الصغيرة والمتوسطة إلى المؤسسات الكبرى. تستخدمها الفرق الصغيرة بديلاً عن جداول البيانات والمجلدات المشتركة، بينما تعتمد الكبيرة على سير العمل ومالكي المخاطر ولوحات المتابعة التنفيذية عبر الإدارات.
هل يمكن استضافتها على بنيتنا التحتية؟
نعم. اختر الخدمة السحابية أو آلة افتراضية محلية يثبّتها مهندسونا ومستشارونا على شبكتك، وهو خيار يناسب المؤسسات التي يلزمها إبقاء بيانات الحوكمة داخلياً.
كيف تربط المنصّة بين النضج والمخاطر والأدلة؟
يُقيَّم نضج كل ضابط بنموذج قائم على CMMI ويُدعَم بأدلة مرفوعة. وتغذّي الفجوات والثغرات احتساب المخاطر، ويرتبط كل خطر بأصوله وتهديداته ومالكه ومهام معالجته.
اطلب عرضاً تجريبياً
اختر أطرك، ونعرض ExceedGRC عليها.
أخبرنا بالأطر التي تخضع لها وبحجم مؤسستك، وسنرتّب عرضاً حياً لمنصّة ExceedGRC مبنياً حول متطلباتك.
أخبرنا بأطرك وحجم مؤسستك
نجهّز عرضاً مبنياً على متطلباتك
تشاهد ExceedGRC مباشرة وتتلقى عرضاً