
November 1, 2026
شركة أمن سيبراني في عمّان، الأردن · منذ 2011
موضع ثقة الجهات الرقابية.
ومصمَّمون لحماية أعمالك.
فريق واحد حاصل على شهادة ISO 27001 للاستشارات، والخدمات الأمنية المُدارة على مدار الساعة، ومنصّة GRC الخاصة بنا، والتدريب المعتمد، نخدم الأردن والسعودية والبحرين منذ 2011.
من نحن
فريق الأمن السيبراني الذي تأتمنه الجهات الرقابية الأردنية على التنفيذ.
منذ 2011 ونحن نعمل في مجال واحد: الأمن السيبراني. اختارتنا مؤسسات وطنية لتنفيذ برامج تدريب وطنية، وتعتمد مؤسسات في الأردن والسعودية والبحرين على خبرائنا لخفض المخاطر والاستعداد لعمليات التدقيق.
نظام ISMS حاصل على شهادة ISO 27001
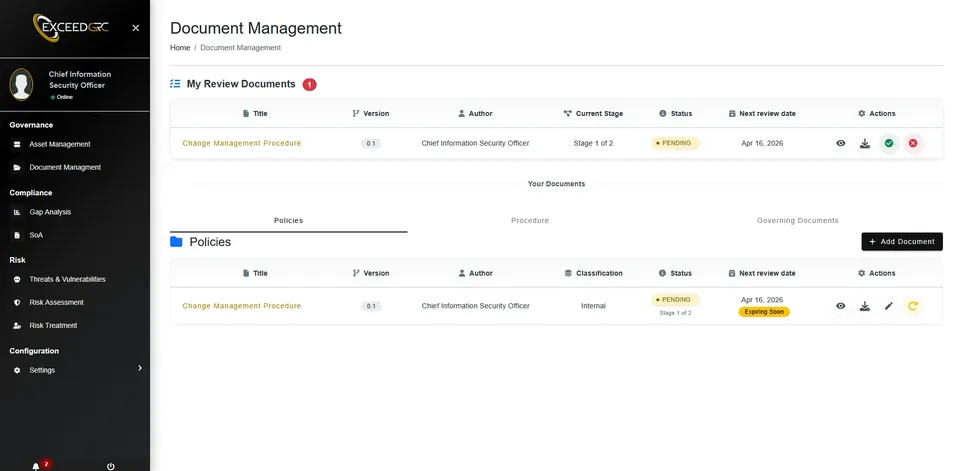
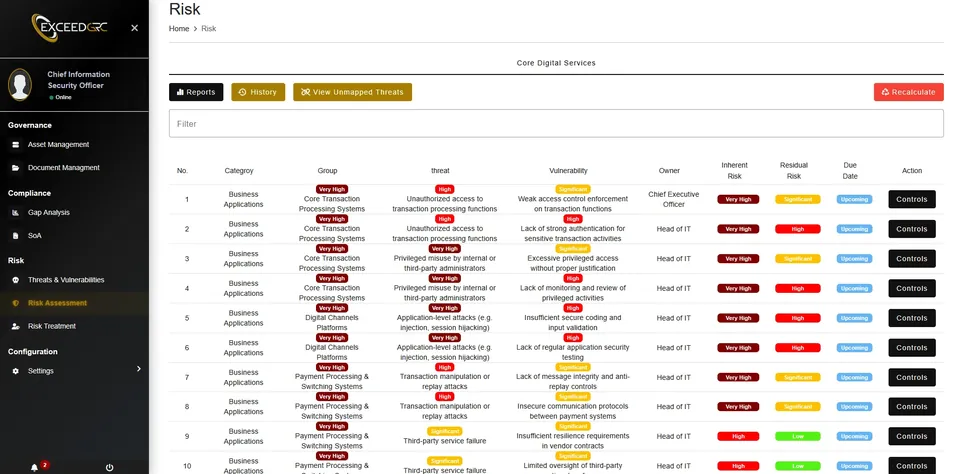
منصّة GRC خاصة بنا: ExceedGRC
مستشارون ومدربون يتقنون العربية والإنجليزية
مشاريع تم تنفيذها أو تمت ترسيتها في الأردن والسعودية والبحرين
نظام ISMS حاصل على شهادة ISO 27001
ExceedGRC · منصّة GRC الخاصة بنا
شريك Vectra AI بمرتبة Ambassador
شريك دعم رسمي لنموذج SOC-CMM
شركة متعاونة مع Andersen Consulting
تدريب معتمد: EC-Council وISACA وCompTIA وBSI وPECB وCertNexus
نظام ISMS حاصل على شهادة ISO 27001
ExceedGRC · منصّة GRC الخاصة بنا
شريك Vectra AI بمرتبة Ambassador
شريك دعم رسمي لنموذج SOC-CMM
شركة متعاونة مع Andersen Consulting
تدريب معتمد: EC-Council وISACA وCompTIA وBSI وPECB وCertNexus
بالأرقام
إثباتات، لا وعود.
أرقام موثّقة من سجلنا الفعلي، لا تقديرات تسويقية.
2011
تأسسنا في عمّان، ونؤمّن المؤسسات في أنحاء الشرق الأوسط وشمال أفريقيا منذ ذلك الحين
3
دول لدينا فيها مشاريع قائمة: الأردن والسعودية والبحرين
28,000+
مختص تدرّبوا في أكاديميتنا منذ 2011
850+
دورة تدريبية نفّذناها
ماذا نقدّم
شريك واحد للأمن السيبراني. وأربعة طرق لتسبق المهاجمين.
ابدأ من حيث يشتد الضغط، ثم توسّع: الاستراتيجية والتقنية والعمليات على مدار الساعة والتدريب، من فريق واحد معتمد.
استشارات الأمن السيبراني
أغلق الثغرات قبل أن يكتشفها المدققون والمهاجمون.
ISO 27001
SAMA
NCA
CBJ
حلول الأمن السيبراني
NDR وSIEM وإدارة الثغرات، إلى جانب منصّتنا ExceedGRC.
NDR
SIEM
ExceedGRC
الخدمات الأمنية المُدارة
فريق SOC يعمل 24/7 دون تكلفة فريق داخلي.
SOC يعمل 24/7
البحث عن التهديدات
الاستجابة للحوادث
أكاديمية التدريب
تدريب معتمد للشهادات المهنية في عمّان وعن بُعد.
EC-Council
ISACA
CompTIA
BSI
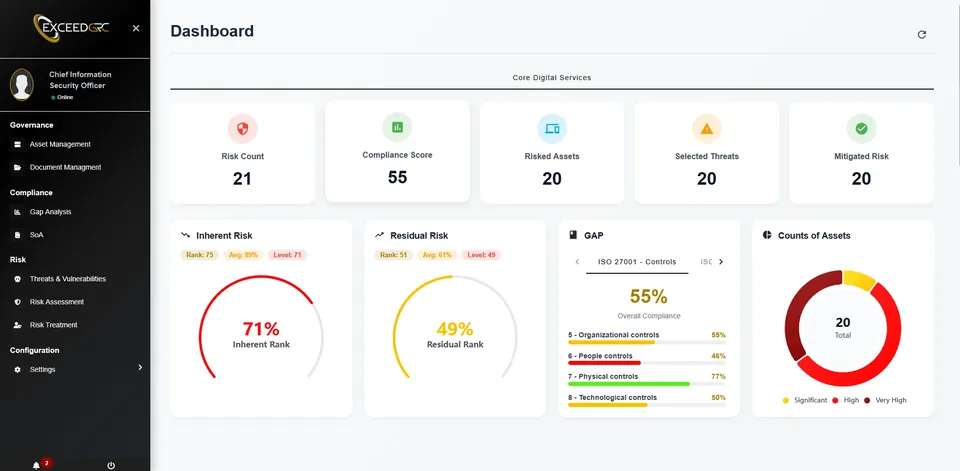
ExceedGRC · منصّة GRC الخاصة بنا
أتمت الامتثال.
قِس المخاطر.
وأمسك بزمامها عبر ExceedGRC.
بناها مستشارونا، وتستبدل منصّة ExceedGRC جداول البيانات بتقييمات فجوات مؤتمتة، وتقييم حيّ للمخاطر، وتقارير جاهزة للتدقيق، سحابياً أو داخل مقرّك.
ISO 27001
SOC 2
NIST
PCI-DSS
CBJ
SAMA
NCA
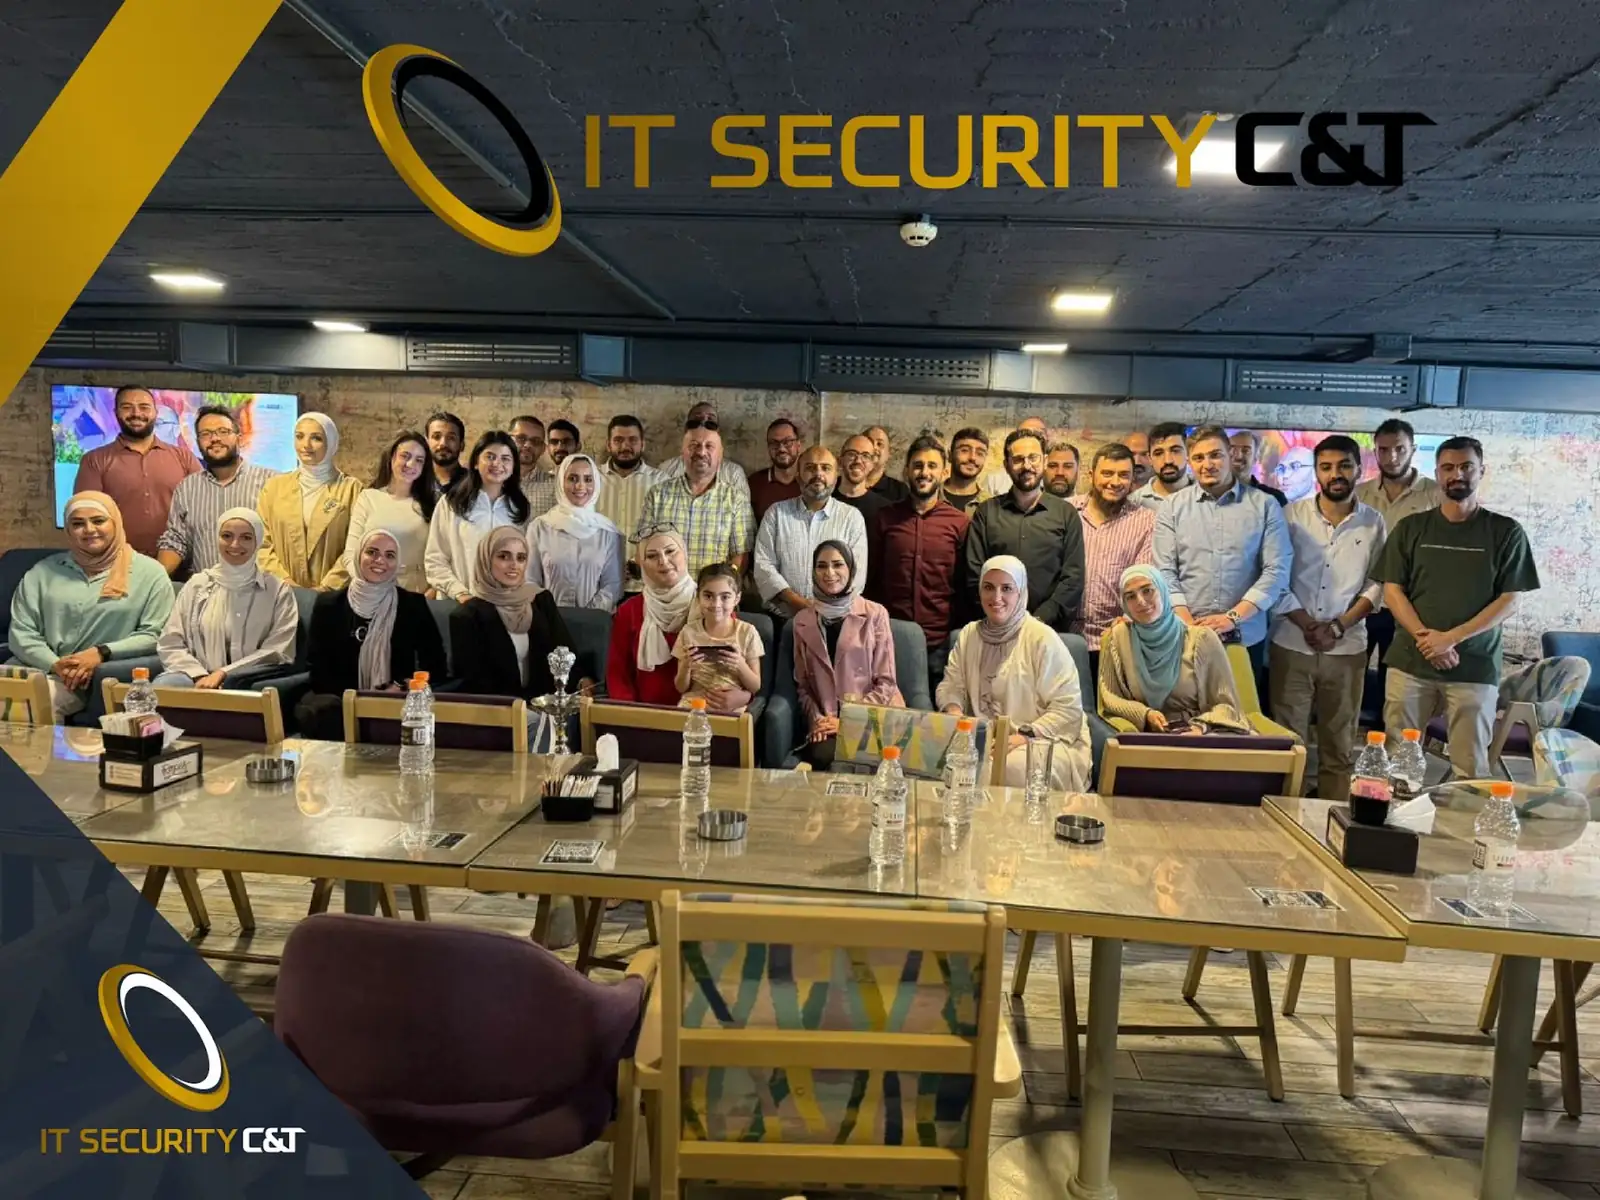
أكاديمية IT Security C&T
ابنِ فريقاً معتمداً وقادراً على حمايتك.
دورات معتمدة من EC-Council وISACA وCompTIA وBSI وPECB وCertNexus، وبرامج مخصصة للفرق، ومحاكاة للفريقين الأحمر والأزرق، وتوعية أمنية لكل موظف، يقدّمها مستشارون يطبّقون هذه المهارات في مشاريع العملاء.
الدورات القادمة
8 نوفمبر
EC-Council · 5 أيام · عمّان وعن بُعد
20 نوفمبر
ISO/IEC 42001 Lead Implementer لإدارة الذكاء الاصطناعي
PECB · 5 أيام · عمّان وعن بُعد
29 نوفمبر
معالج الحوادث المعتمد من EC-Council (ECIH)
EC-Council · 5 أيام · عن بُعد
القطاعات
نؤمّن المؤسسات الحيوية في مختلف القطاعات.
أكثر من 200 عميل في ثمانية قطاعات: الحكومة، والخدمات المالية، والاتصالات، والطاقة، والرعاية الصحية، والنقل، والإعلام، والتعليم.
الحكومة
البنوك والخدمات المالية والتأمين
الاتصالات
الطاقة والموارد الطبيعية والمرافق
الرعاية الصحية
النقل
الإعلام
التعليم
مشاريع كبرى
الخدمات المصرفية والمالية · الأردن
تجديد تقنية الكشف والاستجابة الشبكية (NDR)
الخدمات المالية · الأردن
صيانة نظام إدارة أمن المعلومات وإعادة الحصول على شهادة ISO 27001
الخدمات المالية · السعودية
اختبار اختراق تطبيقات الويب والجوال
القطاع العام · السعودية
برنامج حماية المعلومات وتصنيف البيانات
مزوّد خدمات أمنية مُدارة · السعودية
إعداد خدمات MDR والاستشارات والدعم
الاتصالات · البحرين
برنامج تمكين الأمن
شركاء استراتيجيون وتعاونات · عرض جميع الشركاء
الأسئلة الشائعة
إجابات واضحة قبل أن تلتزم.
إجابات سريعة عن الاستشارات والخدمات الأمنية المُدارة ومنصّة ExceedGRC والتدريب لدينا.
ما خدمات الأمن السيبراني التي تقدّمها IT Security C&T؟
نقدّم الاستشارات الاستراتيجية والتقنية في الأمن السيبراني (برامج ISO 27001 والامتثال، واستمرارية الأعمال، ومخاطر الأطراف الثالثة، واختبار الاختراق، ومحاكاة الهجمات، وتقييمات SOC)، وحلول الأمن السيبراني (NDR وSIEM وإدارة الثغرات وتصنيف البيانات ومنصّتنا ExceedGRC)، والخدمات الأمنية المُدارة (المراقبة الأمنية على مدار الساعة طوال أيام الأسبوع، والبحث الاستباقي عن التهديدات، والتعاقد المسبق للاستجابة للحوادث، وتقييمات الاختراق)، إضافة إلى التدريب المعتمد في الأمن السيبراني.
أين يقع مقر IT Security C&T؟
تأسست IT Security C&T عام 2011، ويقع مقرها الرئيسي في عمّان، الأردن. نخدم المؤسسات في أنحاء الشرق الأوسط وشمال أفريقيا، ولدينا مشاريع قائمة في الأردن والسعودية والبحرين.
هل IT Security C&T حاصلة على شهادة ISO 27001؟
نعم. نظامنا لإدارة أمن المعلومات (ISMS) حاصل على شهادة ISO 27001، وتُلزمنا سياسة ISMS لدينا بحماية البيانات والأنظمة والخدمات، سواء كانت لنا أو لعملائنا.
هل يمكنكم مساعدتنا على استيفاء المتطلبات التنظيمية ومتطلبات الامتثال؟
نعم. يرافقك مستشارونا من تقييم الفجوات حتى تدقيق جهة منح الشهادة لمعياري ISO 27001 وISO 22301، مروراً بالامتثال لـ PCI-DSS والتوافق مع NIST CSF وSAMA CSF وNCA ECC وإطار الأمن السيبراني للبنك المركزي الأردني. وتؤتمت منصّة ExceedGRC تقييمات الفجوات ومتابعة الأدلة.
ما شهادات الأمن السيبراني التي يمكنني التدرّب عليها؟
شهادات EC-Council (CEH وCHFI وCND وCPENT وCTIA وECIH)، وISACA (CISM وCISA وCRISC)، وCompTIA (Security+ وNetwork+ وCySA+)، وشهادتا Lead Implementer وLead Auditor لمعياري ISO 27001 وISO 22301 من BSI وPECB، وشهادة PECB ISO 42001 Lead Implementer للذكاء الاصطناعي، ودورات CertNexus، إضافة إلى برامج مصممة خصيصاً لفريقك.
لنتحدث
تحدّث إلى متخصص قبل وقوع الحادثة، لا بعدها.
موعد تدقيق يقترب، أو قرار بشأن مركز العمليات الأمنية، أو فريق يحتاج إلى اعتماد: أخبرنا أين تقف، وسيعود إليك مستشار أول بخطوة تالية واضحة.