
IT Security C&T Insights – نشرة الربع الرابع لعام 2025
رؤى IT Security C&T
النشرة الإخبارية الربع سنوية للأمن السيبراني للربع الرابع 2025
أهلاً بكم في إصدار الربع الرابع 2025 من رؤى IT Security C&T – الموجز الربع سنوي للأمن السيبراني. يقدم لكم هذا العدد تحديثاً شاملاً من فريق قيادتنا، ويستعرض أحدث حلول الأمن السيبراني، ويسلط الضوء على معلومات التهديدات الحيوية التي تشكّل ملامح القطاع في أوائل عام 2025. تعمقوا في محتوى متقدم أعده خبراء حول اتجاهات الأمن، وتحليل الحوادث الواقعية، والابتكار في المنتجات، والجهود المستمرة لبناء كوادر بشرية واعية سيبرانياً.
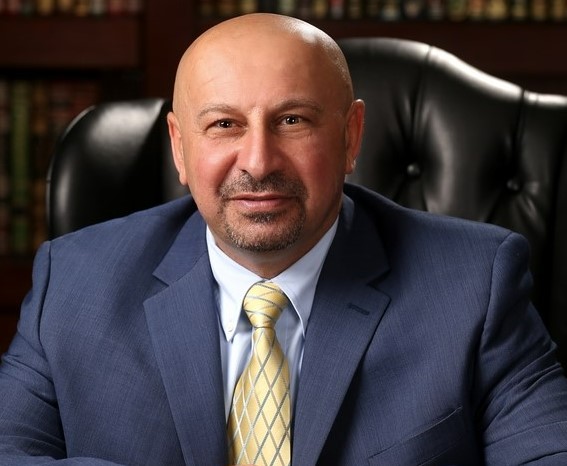
السيد منتصر بدير
المؤسس والرئيس التنفيذي لـ IT Security C&T
كلمة الرئيس التنفيذي، منتصر بدير
أعزائي أعضاء الفريق والشركاء والعملاء الكرام،
مع اختتامنا للربع الأخير من العام، يظل الأمن السيبراني أولوية استراتيجية في مشهد رقمي متزايد التعقيد. وفي IT Security C&T، كان الربع الرابع فترة تنفيذ قوية—شهدت تعزيز مهارات الأمن السيبراني من خلال أكاديمية التدريب لدينا، ودعم المؤسسات بخدمات استشارية عملية قائمة على إدارة المخاطر.
كما عزز هذا الربع شراكاتنا وأكد دورنا في بناء قدرات أمن سيبراني مرنة على مستوى المنطقة. وأتقدم بخالص الشكر والتقدير لفريقنا وعملائنا وشربائنا على ثقتهم وتعاونهم.
وبينما نتطلع إلى المستقبل، نواصل تركيزنا على الابتكار، وتطوير الكفاءات، وتحقيق أثر ملموس وقابل للقياس في مجال الأمن السيبراني.
مع خالص التحيات،
منتصر بدير، الرئيس التنفيذي
IT Security C&T
حقيقة أمنية
التقدم الرقمي في الأردن – إنجاز وطني بارز
الأردن يتقدم في مؤشر نضج التكنولوجيا الحكومية العالمي (GTMI) لعام 2025
حقق الأردن إنجازاً وطنياً بارزاً بتقدمه 10 مراكز في مؤشر نضج التكنولوجيا الحكومية (GTMI) لعام 2025، الصادر عن مجموعة البنك الدولي، حيث احتل المرتبة:
- المرتبة 21 عالمياً من بين 197 دولة
- المرتبة 4 عربياً
ويعكس هذا التقدم الجهود المتواصلة التي يبذلها الأردن في التحول الرقمي، وتحديث الخدمات الحكومية، والجاهزية التكنولوجية، بقيادة وتنسيق وثيق مع الجهات الوطنية المعنية، بما في ذلك وزارة الاقتصاد الرقمي والريادة.
ونحن في IT Security C&T نعتز بالمساهمة في هذه المسيرة من خلال:
- تمكين الكفاءات الوطنية في مجالات الأمن السيبراني والتحول الرقمي
- تقديم برامج تدريبية متخصصة
- تقديم خدمات استشارية تعزز الأمن السيبراني والحوكمة والثقة الرقمية
ونؤكد التزامنا المستمر بدعم المستقبل الرقمي للأردن من خلال بناء منظومات تكنولوجية مرنة وآمنة ومستدامة.
أبرز أحداث الأمن السيبراني في الأردن – الربع الرابع 2025
(انقر على كل نقطة لقراءة المزيد)
الأردن يختتم مؤتمر C8 2025 للأمن السيبراني
استضاف الأردن بنجاح واختتم فعاليات مؤتمر ومعرض C8 2025 للتقدم والابتكار والتكنولوجيا في الأمن السيبراني في البحر الميت. وقد جمع الحدث خبراء إقليميين ودوليين، وصناع قرار، وقادة في مجال التكنولوجيا لمناقشة الاتجاهات السيبرانية الناشئة، والابتكارات، وتحديات الدفاع الرقمي — مما يعزز دور الأردن كمركز إقليمي للأمن السيبراني. القوات المسلحة الأردنية
الاستراتيجية الوطنية للأمن السيبراني (2025–2028) تمضي قدماً
إن الاستراتيجية الوطنية للأمن السيبراني للأعوام 2025–2028 تمت الموافقة عليها رسمياً وتواصل توجيه خارطة طريق الأمن السيبراني في المملكة. وهي تركز على بناء بيئة رقمية آمنة، وتعزيز الحوكمة والمرونة، وتطوير القدرات الوطنية، وتشجيع التعاون المحلي والدولي — مما يمثل رؤية شاملة طويلة الأمد للأمن الرقمي. Jordan Times
بالإضافة إلى ذلك، صاحب السمو الملكي ولي العهد الأمير الحسين اطّلع على الاستراتيجية خلال زيارة رسمية إلى المركز الوطني للأمن السيبراني، مؤكداً على أهمية القدرات السيبرانية الوطنية والخدمات الرقمية الآمنة عبر القطاعات الحيوية. Jordan Daily
منتدى الحد من الجرائم السيبرانية والحوكمة 2025
برعاية صاحبة السمو الملكي الأميرة سمية بنت الحسن، تم إطلاق منتدى الحد من الجرائم السيبرانية والحوكمة 2025 ، بمشاركة خبراء من القطاع الحكومي والأكاديمي والبنية التحتية الحيوية والشركاء الدوليين. وناقش المنتدى الحوكمة السيبرانية الاستراتيجية والثقة الرقمية دعماً للاقتصاد الرقمي والأجندة الأمنية الوطنية للأردن. Ammon News
استمرار الإبلاغ عن الحوادث السيبرانية
تظهر الإحصاءات الوطنية الصادرة عن المركز الوطني للأمن السيبراني جهوداً مستمرة لمراقبة الحوادث السيبرانية والإبلاغ عنها، بما في ذلك انخفاض عدد الحوادث السيبرانية وشدتها في الربع الثاني من عام 2025 — مما يشير إلى دفاع استباقي ووضوح للرؤية عبر البنية التحتية الرقمية. قناة المملكة
أنشطة التوعية والتواصل لـ NCSC
قام المركز الوطني للأمن السيبراني بتنفيذ حملات توعوية وتوفير مصادر إرشادية تهدف إلى تعزيز الممارسات السيبرانية السليمة والفهم العام للتهديدات — مما يقوي المنظومة الرقمية للمواطنين والشركات على حد سواء. NCSI
موجز مشاريع الأمن السيبراني – الربع الرابع 2025
خلال الربع الرابع من عام 2025، أنجزت IT Security C&T بنجاح وتمت ترسية العديد من مشاريع الاستشارات الأمنية وخدمات الأمن المُدارة عليها في الأردن والسعودية والبحرين، والتي شملت قطاعات حيوية ومجالات أمنية متقدمة.
وحفاظاً على سرية العملاء، تم إدراج موجز المشاريع بحسب القطاع، ونطاق الخدمة، والدولة.
خدمات الاستشارات الأمنية السيبرانية (CSS) – المشاريع المُنجزة
خدمات الأمن المُدارة (MSS) & الحلول الأمنية – المشاريع المُرساة
توجهات القطاع & التحديثات التنظيمية
مع تشديد التشريعات واللوائح المتعلقة بالأمن السيبراني على مستوى العالم، يتعين على المؤسسات الحفاظ على الامتثال من أجل
تجنب المخاطر المالية والتأثير على السمعة المؤسسية. وتتضمن أبرز التحديثات ما يلي:
أخبار الشركة & الفعاليات
نؤمن في IT Security C&T بأهمية التواجد في طليعة الابتكار في مجال الأمن السيبراني من خلال
المشاركة الفاعلة في أبرز الفعاليات والمؤتمرات التخصصية، وبناء شراكات قيمة. فيما يلي ملخص لأبرز الفعاليات التي شاركنا بها، والأثر الذي تركه هذا التواجد على شركتنا والقطاع بشكل عام.
البرامج التدريبية القادمة للعملاء الخارجيين
يسرنا الإعلان عن برامجنا التدريبية القادمة في مجال الأمن السيبراني، والتي صُممت لمساعدة المختصين على تطوير مهاراتهم ومواكبة التطورات المتسارعة في المشهد الرقمي. تجدون أدناه تفاصيل الدورات القادمة:
CompTIA Security+
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
يناير
CHFI – Computer Hacking Forensic Investigator
10 أيام
6:00 مساءً – 9:00 مساءً
دورة وجاهية وعبر الإنترنت
18
يناير
ISO 27001:2022 (ISMS) Lead Implementer
عمان – الأردن
5 أيام
9:00 صباحاً – 5:00 مساءً
دورة وجاهية وعبر الإنترنت
فبراير
CISM – Certified Information Security Manager
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
أبريل
CCSE – Certified Cloud Security Engineer
عمان – الأردن
5 أيام
9:00 صباحاً – 5:00 مساءً
دورة وجاهية وعبر الإنترنت
مايو
CRISC – Certified in Risk and Information Systems Control
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
يونيو
إضاءة على خدماتنا
الحوكمة والمخاطر والامتثال (GRC)
يوفر حل الحوكمة والمخاطر والامتثال (GRC) لدينا منصة متكاملة وشاملة لإدارة الحوكمة والمخاطر والامتثال بفاعلية. حيث يُمكّن المؤسسات من إدارة السياسات، وتقييم مستوى النضج، وتحديد المخاطر والحد منها، ومتابعة الملاحظات، وضمان الامتثال التنظيمي—مما يدعم اتخاذ قرارات مدروسة، ويعزز الكفاءة التشغيلية والنمو المستدام للأعمال.
خدمات الكشف والاستجابة المُدارة (MDR)
توفر خدمات الكشف والاستجابة المُدارة (MDR) لدينا رؤية مستمرة لشباكتكم لتحديد التهديدات السيبرانية وتحليلها والاستجابة لها في الوقت الفعلي. ومن خلال المراقبة على مدار الساعة، وتحليلات معلومات التهديدات، والتحقيق الرقمي الجنائي، وتقليل مساحة الهجوم، والاستجابة السريعة للحوادث، تضمن MDR حماية استباقية وتُمكّن المؤسسات من العمل بثقة ومرونة.
البيانات هي الذهب الجديد
يضمن نهجنا المخصص امتلاك كل مؤسسة للإطار والضوابط وبرامج التوعية المناسبة لمعالجة البيانات وتخزينها ونقلها بأمان.
كن مستعداً قبل وقوع الحوادث
في IT Security C&T، ندرك أن الوقت هو كل شيء في مجال الأمن السيبراني. فالاستجابة السريعة والفعالة قد تصنع الفارق بين إرباك بسيط واختراق جسيم.
هل تطبيقات الويب لديك آمنة حقاً؟
في IT Security C&T، نقدم خدمات تقييم الثغرات واختبار الاختراق لتطبيقات الويب (VAPT) لمساعدتكم في تحديد نقاط الضعف ومعالجتها قبل أن يتمكن المهاجمون من استغلالها.
احصل على خبراء الأمن السيبراني متى احتجت إليها!
هل تواجهون تحديات في استقطاب كفاءات الأمن السيبراني والاحتفاظ بها داخل مؤسستكم؟
مع IT Security C&T، لم يعد الأمر معقداً!
مراقبة أمنية على مدار الساعة لحماية مؤسستكم
نقدم خدمات المراقبة الأمنية المصممة لحماية شبكاتكم وأنظمتكم من التهديدات السيبرانية المتطورة.
وبالاعتماد على تقنيات متقدمة مثل SIEM وNDR وEDR، نعمل على جمع البيانات وتحليلها وربطها من مصادر متعددة لاكتشاف الأنشطة المشبوهة.
نستقبل عام 2026 – نحو المستقبل بثقة
مع استقبالنا لعام 2026، نتقدم بأحر أمنياتنا لعملائنا وشركائنا وزملائنا بعام حافل بالنجاح والنمو والجاهزية.
يحمل العام الجديد فرصاً جديدة—والمزيد من المسؤوليات—في عالم يتزايد فيه التحول الرقمي. وفي IT Security C&T، يتركز هدفنا في عام 2026 بشكل واضح على: تعزيز قدرات الأمن السيبراني، وتمكين الكفاءات، وتمكين التحول الرقمي الموثوق.
وانطلاقاً من هذه الرؤية، سنواصل توسيع أثرنا من خلال:
- التدريب المتقدم في الأمن السيبراني وبناء القدرات الوطنية
- خدمات الحوكمة وإدارة المخاطر والامتثال الاستراتيجية من خلال Exceed GRC
- الدفاع السيبراني الاستباقي والمرونة التشغيلية من خلال خدمات الكشف والاستجابة المُدارة (MDR)
ونتطلع إلى ترسيخ شراكاتنا ودعم المؤسسات بخدمات أمن سيبراني متكاملة وموجهة نحو تحقيق النتائج في جميع أنحاء المنطقة.
نشكركم لكونكم جزءاً من رحلتنا. ومعاً، سنواصل صياغة مستقبل رقمي أكثر أماناً.
نتمنى لكم عاماً آمناً ومكللاً بالنجاح 2026، فريق IT Security C&T
آراء وتقييمات العملاء
يسعدنا مشاركة التقييمات والآراء الإيجابية من عملائنا الذين شاركوا في دوراتنا التدريبية. تعكس تجاربهم قيمة برامجنا والأثر الكبير لتدريبنا في تعزيز مهاراتهم ومعارفهم في مجال الأمن السيبراني.
طالب بالأكاديمية
كانت الدورة ممتازة، ومعدة بشكل
منهجي وواضحة جداً. لقد قام
المدرب بشرح كل شيء بأسلوب
بسيط ومحترف، مع أمثلة رائعة
جعلت التعلم سهلاً
وعملياً. لقد اكتسبت معرفة قيمة
وأشعر بثقة أكبر بكثير في مجال
الأمن السيبراني. شكراً لكم على هذه
الدورة المثالية!
طالب بالأكاديمية
كانت دورة Security+ واضحة جداً
ومشروحة بأسلوب ممتاز. قدم المدرب
الجلسات بطريقة احترافية وبسيطة، مما جعل الموضوعات سهلة الفهم. كان التدريب مفيداً جداً واستفدت منه حقاً
طالب بالأكاديمية
شكراً للمهندس سيف على دورة
Security+ الرائعة. أسلوبك السلس في
الشرح والأنشطة الممتعة أضفت
لمسة خاصة على التعلم. أنا سعيد جداً
بمعرفتك وأتمنى لك المزيد من
النجاح
طالب بالأكاديمية
يسعدني تقديم هذه التوصية لدورة التدريب Security+ التي قدمها المحاضر
أود أن أتقدم بالشكر الجزيل للأستاذ سيف الوديان
على دورة Security+. كانت طريقة
شرحه واضحة وممتعة و
سهلة المتابعة. لقد غطى المادة
بشكل ممتاز وأضاف أمثلة مفيدة
جعلت الجلسات شيقة. لقد
استفدت حقاً من الدورة و
استمتعت بجميع الحصص.
آلاء راشد، رئيس قسم الامتثال
يسرني تقديم هذه التوصية لدورة التدريب على Security+ التي قدمها المحاضر
سيف الوديان. تميز تقديم الدورة بمهنية عالية، وجاءت التجربة التدريبية الإجمالية بمستوى توقعاتنا عمقاً وتطبيقاً.
سارة خالد، مدير أمن المعلومات في TechCorp
“تجاوزت دورة ISO 27001 Lead Implementer توقعاتي. فقد كان المحتوى
شاملاً، وساعدتني التمارين العملية في اكتساب فهم أعمق لـ
كيفية تطبيق نظام ISMS في مؤسستنا. لقد زودتني هذه الدورة بالأدوات التي
أحتاجها لتحسين إجراءات أمن المعلومات لدينا وتحقيق الامتثال.”
أحمد فاروق، مطور تطبيقات الهواتف المحمولة في SecureApps
“كانت ورشة عمل DAR ME Security App تجربة لا تُقدّر بثمن. حيث أتاح لنا الطابع
العملي للدورة التطبيق المباشر لما تعلمناه على مشاريعنا. وأصبحت
أشعر الآن بالثقة في معالجة المشكلات الأمنية في تطبيقات الهواتف المحمولة لدينا، بما يضمن
حماية تطبيقاتنا ضد التهديدات المتطورة.”
ليلى موسى، محلل أمن سيبراني في National Bank
“بصفتي مشاركة في تدريب NCSC NASHAMA 5، أُعجبت بالتغطية العملية
والعميقة للمرونة السيبرانية. وستساعدنا المعرفة التي اكتسبتها في
تعزيز دفاعاتنا والاستجابة بشكل أكثر فاعلية مع
حوادث الأمن السيبراني المحتملة. لقد كان هذا التدريب بالضبط ما تحتاجه مؤسستنا.”
منى زكي، مهتمة بالأمن السيبراني
“كانت دورة COBIT Foundation تجربة ملهمة كشفت لي الكثير. حيث ساعدتني في فهم كيفية
مواءمة ممارسات الحوكمة وإدارة تكنولوجيا المعلومات مع الأهداف المؤسسية. وأصبح
لدي الآن المهارات اللازمة لإدارة مخاطر تكنولوجيا المعلومات بشكل أفضل وتحسين أداء
عمليات تكنولوجيا المعلومات في مؤسستنا.”
الملاحظات & التفاعل
نحن ملتزمون بالاستماع والتطوير بناءً على الرؤى والملاحظات التي نتلقاها. وسواء كان ذلك’ يتعلق بخدماتنا، أو منتجاتنا، أو ثقافة الشركة، فإننا نشجع الموظفين والعملاء على حد سواء على مشاركة أفكارهم وآرائهم ومقترحاتهم.
ملاحظات العملاء
نسعى للتحسين المستمر لخدماتنا من خلال
فهم تجربتكم مع حلول الأمن السيبراني وبرامج التدريب
لدينا. وتتيح لنا ملاحظاتكم تكييف خدماتنا لتلبي احتياجاتكم بشكل أفضل.
اسأل الخبير
أسئلة وإجابات مع خبراء الأمن السيبراني
نحن هنا دائمًا للمساعدة! نعرض في هذا القسم أسئلة وإجابات مع خبراء الأمن السيبراني
لدينا. وهذه هي فرصتكم لطرح الأسئلة حول قضايا الأمن السيبراني الحالية وأفضل
الممارسات، أو أي تحديات تقنية قد تواجهونها.