
منصة الحوكمة والمخاطر والامتثال (ExceedGRC)
تجمع الحوكمة وإدارة المخاطر والامتثال — والتي كانت سابقاً ممارسات منفصلة — في منصة واحدة. صُممت على يد استشاريين في الأمن السيبراني لأتمتة تقييمات الامتثال، وإدارة المخاطر، ومتابعة المعالجة، وقياس مستوى النضج السيبراني عبر لوحة تحكم مركزية.
خطوتان، وخياران للتنفيذ.
تُجري ExceedGRC تقييمات الفجوات والمخاطر وفقاً للمعايير المحلية والدولية بما في ذلك ISO 27001 و NCA ECC و SAMA CSF، وتتوسع لتشمل أي إطار عمل آخر للأمن السيبراني يتعين عليكم الامتثال له.
تحديد المتطلبات
نحدد متطلبات الامتثال الخاصة بكم، ومستوى قبول المخاطر، وبقية العوامل المحددة لإعدادات النظام، ثم نترجمها داخل الأداة لإنتاج تحليل الفجوات وتقييم المخاطر وتقارير المعالجة وفقاً لأطر العمل الخاصة بكم.
التنفيذ
يتولى فريقنا تطبيق المنصة المُهيأة بالتعاون معكم، ويقدم الدعم والإرشاد بعد بدء التشغيل الفعلي.
خيارات التنفيذ
ما تعرضه لك المنصة.
المخاطر وضوابط التحكم والأدلة في مكان واحد، موثقة وفق الأطر التنظيمية التي تخضعون لها بالفعل.
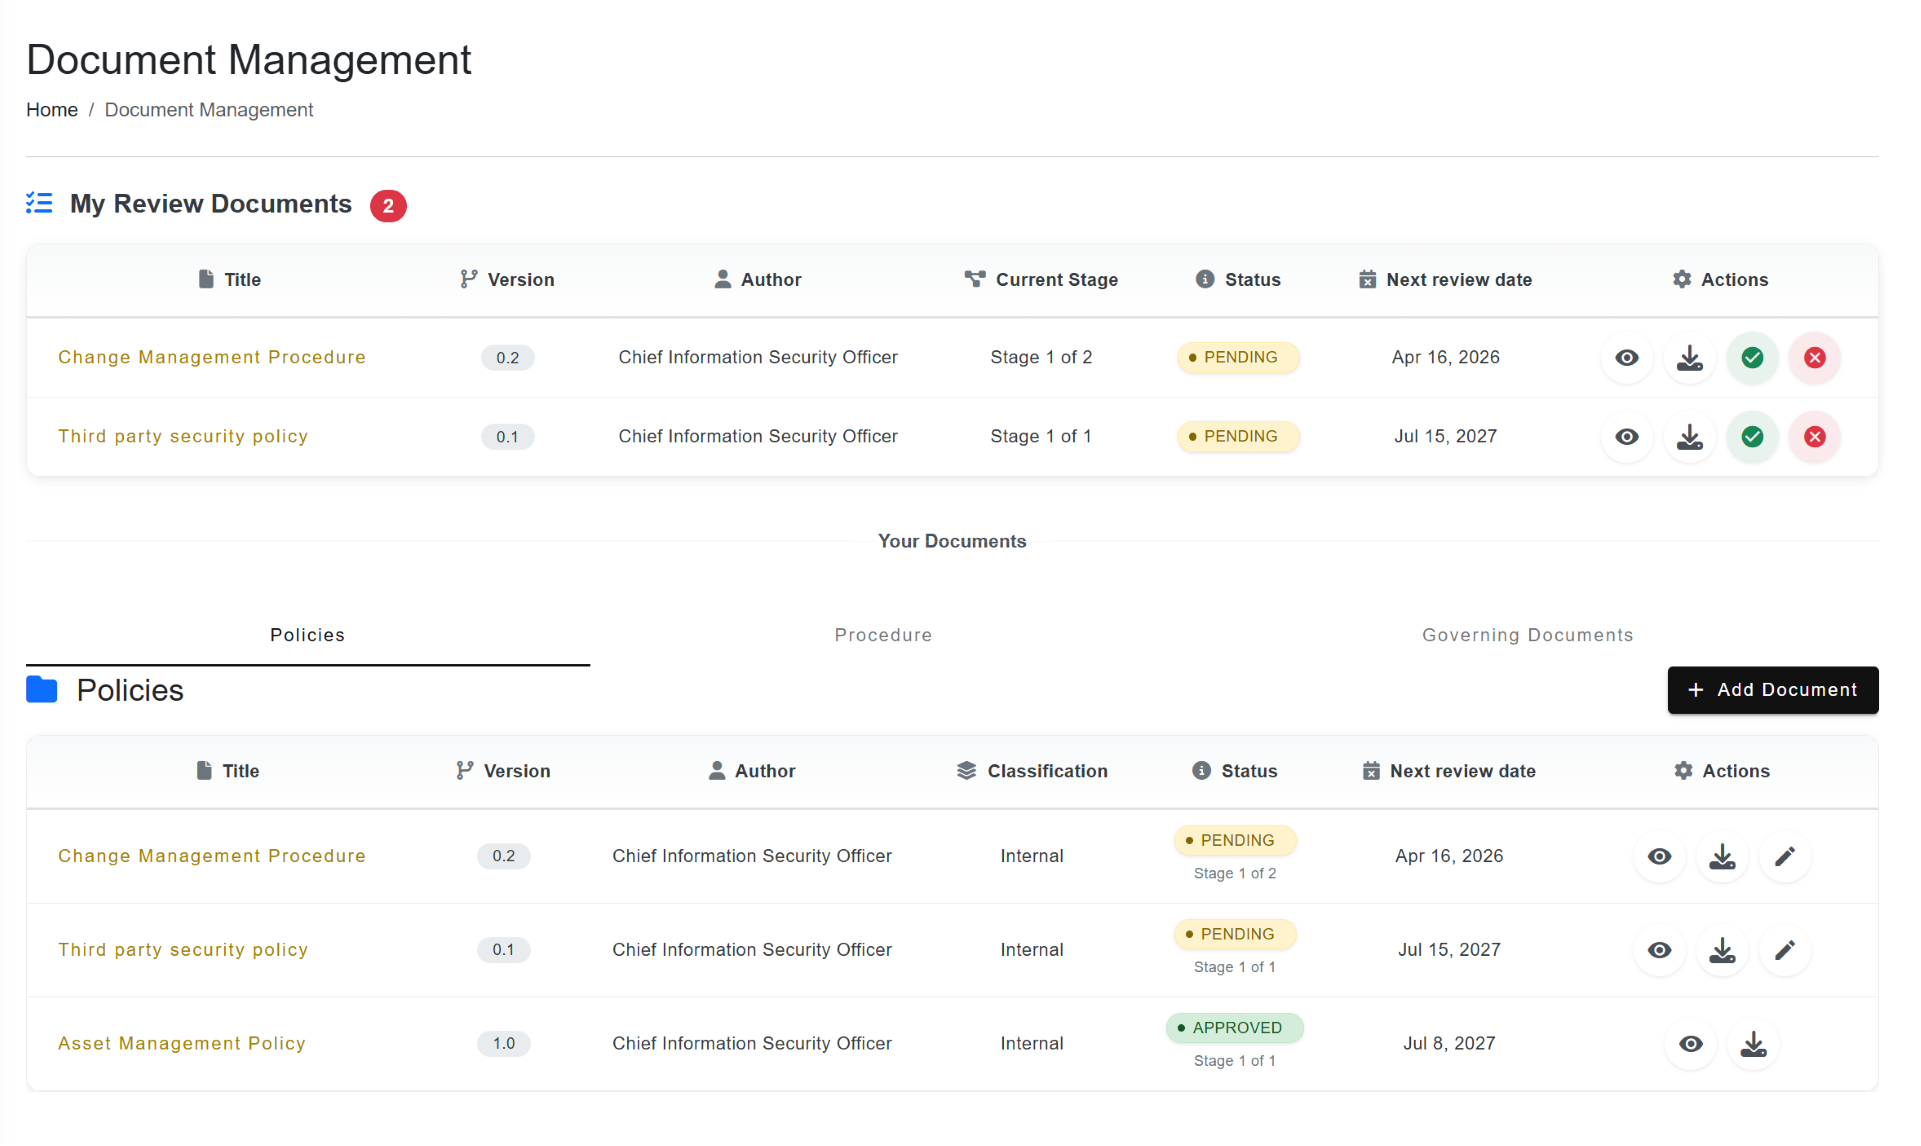
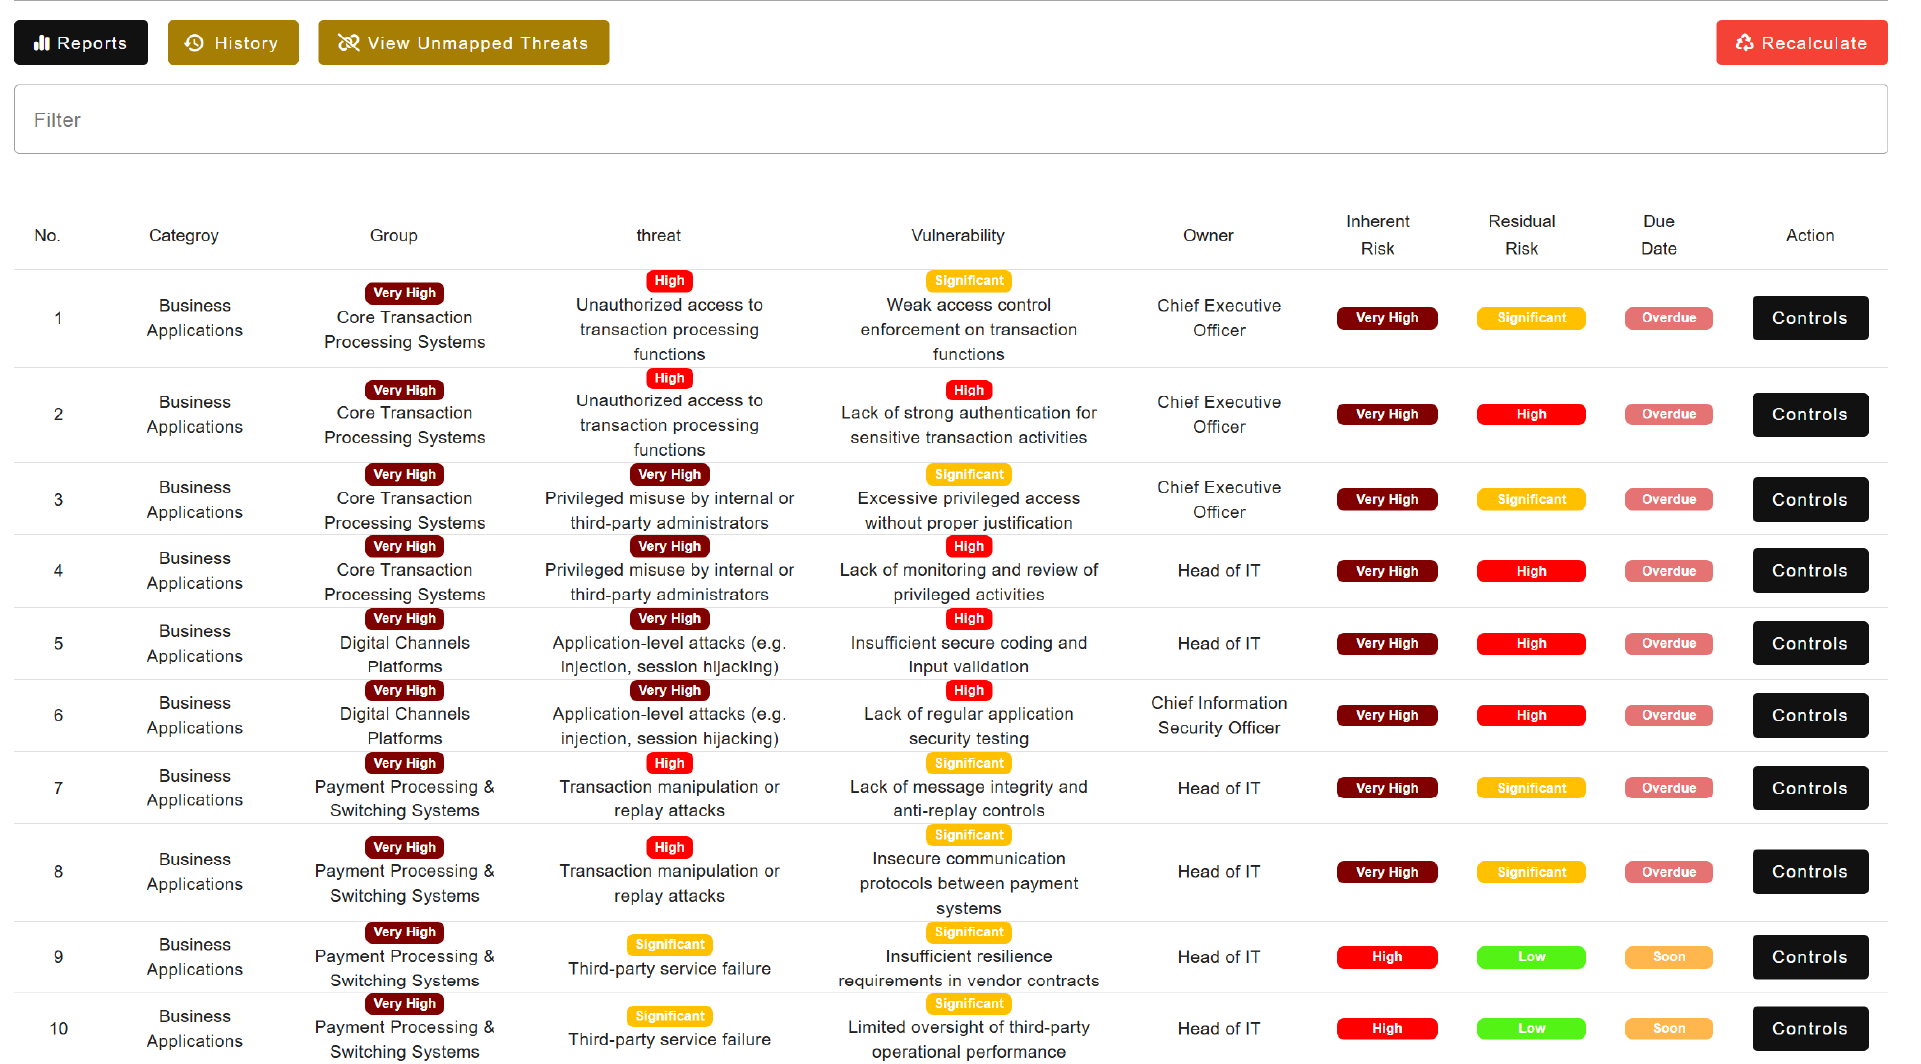
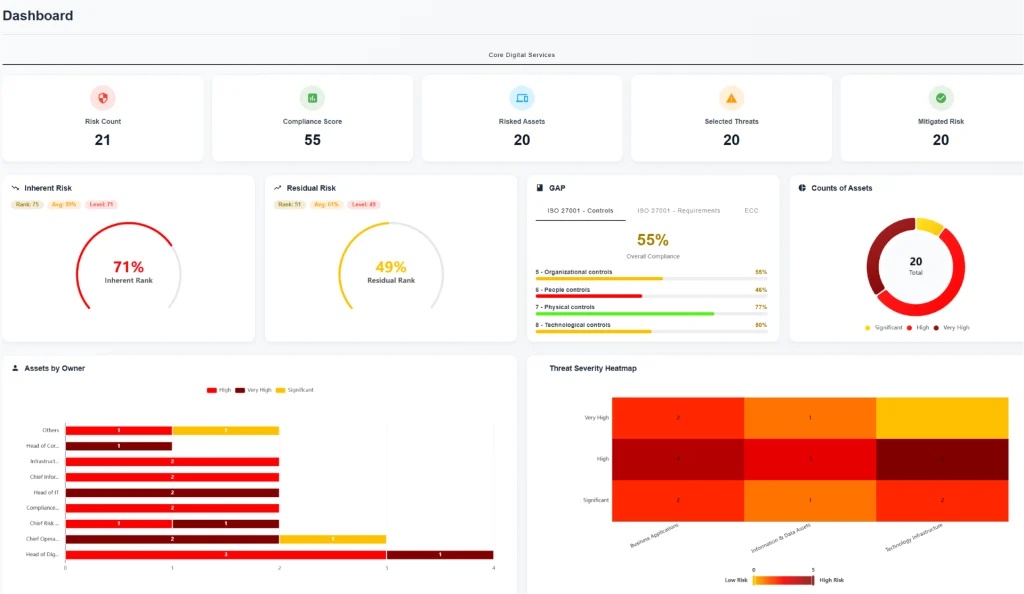
مُصممة بناءً على أعمال تدقيق فعلية.
كانت الحوكمة وإدارة المخاطر والامتثال تُدار عبر جداول بيانات منفصلة وفرق عمل متباعدة. يستبدل ExceedGRC ذلك بنظام موحد يمكن للمستشارين استخدامه بالفعل أثناء تنفيذ المشاريع.
اطلب عرضاً توضيحياًأوجه الترابط.
أسئلة متكررة.
ما هي الأطر التنظيمية التي تتوافق معها المنصة؟
ISO 27001 وSOC 2 وNIST وPCI-DSS عالمياً، بالإضافة إلى المعايير الإقليمية بما في ذلك CBJ وSAMA وNCA.
ما الذي تقوم به المنصة بالفعل بشكل يومي؟
تتيح أتمتة تقييمات الامتثال، وإدارة المخاطر، ومتابعة المعالجة، وقياس نضج الأمن السيبراني، وذلك كله عبر لوحة تحكم مركزية بدلاً من جداول البيانات المنفصلة.
كم من الوقت نستغرق لنكون جاهزين للتشغيل؟
تهيئة المنصة ومنح الوصول في الأسبوع الأول، ومطابقة ضوابط التحكم مع الأطر التنظيمية الخاصة بكم خلال الأسبوعين الثاني والثالث، ثم إمكانية الوصول إلى لوحة التحكم المباشرة بشكل مستمر.
من قام بتطويرها؟
مستشارو أمن سيبراني، انطلاقاً من أعمال تدقيق فعلية وليس كنموذج امتثال عام.