
FunkSec: الوجه الهش لبرمجيات الفدية المُنشأة بالذكاء الاصطناعي
FunkSec
الوجه الهش لبرمجيات الفدية المُنشأة بالذكاء الاصطناعي
بقلم رياض جزمائي
رئيس أمن المعلومات وحوكمة تكنولوجيا المعلومات في INVESTBANK
ظهرت سلالة FunkSec في أواخر عام 2024 كعائلة برمجيات فدية كخدمة (RaaS) سريعة الانتشار، ولفتت الأنظار سريعاً بسبب جمعها بين أدوات حديثة ونقاط ضعف واضحة في التنفيذ. وتُعد FunkSec برمجية فدية قائمة على لغة Rust، أي أنها مُطورة باستخدام Rust بدلاً من اللغات التقليدية مثل C وC++. وتعتمد هذه البرمجية أسلوب الابتزاز المزدوج، حيث تقوم بتشفير ملفات الضحايا مع تسريب البيانات للتشهير العلني بهم. وقد أظهرت هذه العائلة كيف يمكن لأساليب التطوير الجديدة (بما في ذلك استخدام الذكاء الاصطناعي التوليدي لكتابة أجزاء كبيرة من الشفرة البرمجية) أن تسرّع من نطاق وصول المهاجمين، مع إدخال أخطاء برمجية في الوقت نفسه. والنتيجة هي سلالة قادرة وخطيرة في أيدي الشركاء بالعمولة، ولكنها مشوبة بأخطاء مكّنت المدافعين مراراً من إيجاد ثغرات عملية للرصد والاستعادة.
ومن المواضيع المتكررة في التحليلات العامة اعتماد FunkSec على توليد الشفرات البرمجية بمساعدة الذكاء الاصطناعي. حيث أتاح استخدام نماذج اللغات الكبيرة للشركاء ذوي الخبرة البرمجية المحدودة إنتاج برمجيات الفدية بسرعة، ولكن نماذج LLMs تميل إلى توليد شفرات برمجية تبدو مقبولة ظاهرياً دون ضمان إدارة قوية للأخطاء. ويتضح هذا النقص في الاختبار الصارم عبر جميع إصدارات FunkSec، متمثلاً في افتراضات منطقية ومسارات تحكم هشة تفشل في ظروف بيئات العمل الحقيقية. وبدلاً من برمجيات خبيثة ناضجة ومصممة بدقة، تشبه العديد من عينات FunkSec نموذجاً أولياً سريعاً: يعمل وظيفياً، ولكنه هش.
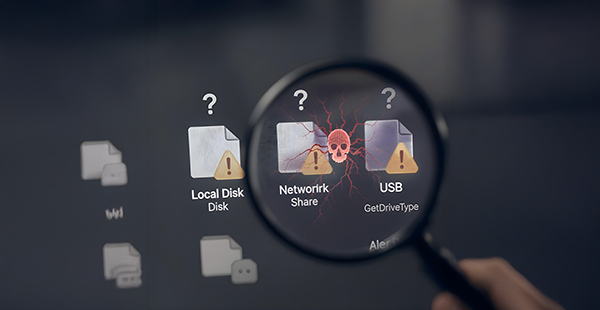
ومن مظاهر هذه المشكلات الواضحة المنطق البرمجي لحصر محركات الأقراص في FunkSec. إذ تتعامل عدة عينات مع كل وحدة تخزين متصلة وكأنها وسائط قابلة للإزالة، حيث تنسخ نفسها إلى كل محرك أقراص يتم اكتشافه وتفشل في التمييز بين أقراص النظام الثابتة, المشاركات الشبكية، وأجهزة USB الفعلية. ويؤدي هذا الاستخدام الخاطئ لمفاهيم محركات الأقراص إلى فحص غير فعال، وفي بعض الحالات إلى تجاوز أهداف محددة؛ كما أنه ينتج أنماط استخدام غير معتادة لواجهات برمجية التطبيقات (API) يمكن للمدافعين مراقبتها. وكان الاستخدام الصحيح لاستدعاءات نظام التشغيل القياسية (على سبيل المثال، الاستعلام عن نوع محرك الأقراص باستخدام GetDriveType في Windows API) سيجنّبهم هذه الأخطاء، إلا أن الشفرة البرمجية المُنقحة بالذكاء الاصطناعي أغفلت هذه الإمكانيات غالباً.
وثمة خطأ تشغيلي آخر ظهر في تقارير متعددة، وهو الاعتماد على تنزيل صورة خلفية للفدية وتعيينها. إذ تحاول العديد من متغيرات FunkSec جلب صورة من خادم بعيد وتطبيقها كخلفية لسطح المكتب. وإذا فشل التنزيل بسبب تصفية الشبكة، أو بسبب رابط URLغير فعال، أو خطأ HTTP، فقد تتوقف آلية التشفير عن العمل بدلاً من الاستمرار. إن ربط إجراء تخريبي أساسي بعملية شكلية يُعد منطقاً رديئاً. وقد منح هذا المدافعين وسيلة حدٍ بسيطة: حيث إن حظر رابط URL لخلفية الشاشة أو تعطيل هذه الخطوة المساعدة يمكن أن يمنع اكتمال عملية التشفير في بعض الأحيان.
كما كشفت برمجية الفدية عن ثغرة أخرى نتيجة لإعادة استخدام العناصر الافتراضية. إذ لاحظ المحللون وجود اتصالات في بعض الإصدارات بعناوين IP محلية على المنفذ 4444، وهو المنفذ الافتراضي في Metasploit للاتصال العكسي. وتُعد حركة المرور عبر المنفذ 4444 مؤشراً كلاسيكياً على حمولة مشتقة من Metasploit، مما يشير إلى إعادة استخدام قوالب شائعة وغياب التعقيد التشغيلي في اختيار قنوات اتصال أكثر خفاءً أو تخصيصاً. وسواء كانت هذه الإعدادات الافتراضية موجودة في جميع العينات أم في بعضها فقط، فإن وجودها يمثل ضعفاً تشغيلياً.
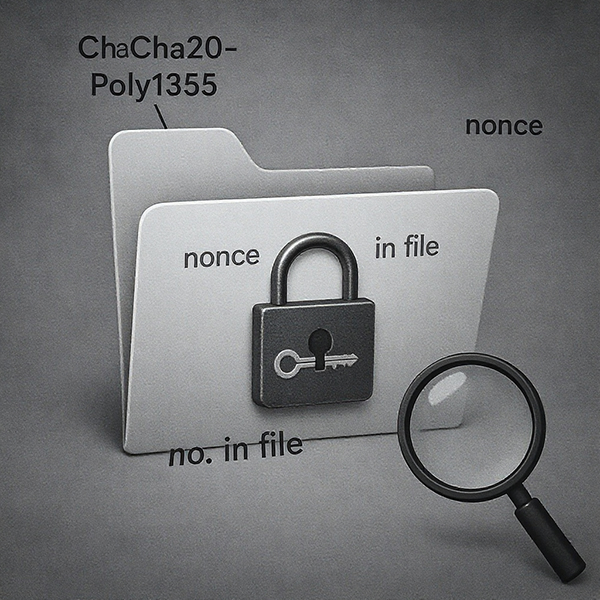
يُعد التنفيذ التشفيري المجال الذي أظهرت فيه FunkSec خيارات حديثة وأخطاء جسيمة في آن واحد. إذ تستخدم العديد من المتغيرات ChaCha20-Poly1305 (ويشير بعض المحللين إلى استخدام XChaCha20 في بعض المتغيرات) المُنفذة عبر مكتبات التشفير في Rust، والتي تُعد من حيث المبدأ خوارزميات أصلية قوية. ومع ذلك، فإن سوء التعامل مع المفاتيح والقيم العشوائية المستخدمة مرة واحدة (nonces) في إصدارات معينة، إلى جانب القرارات التصميمية غير المتسقة عبر المتغيرات، أدى إلى تقويض الأمان المستهدف. فعلى سبيل المثال، في بعض الحالات، تقوم البرمجية الخبيثة بتخزين القيم العشوائية (nonces) أو حتى بيانات المفاتيح مباشرة داخل كل ملف مشفر بطرق جعلت الاستعادة سهلة للباحثين. وبدلاً من تغليف البيانات التشفيرية بشكل صحيح داخل ترويسة محمية (على سبيل المثال، تشفيرها باستخدام مفتاح RSA)، مكنت هذه التطبيقات المعيبة شركات الأمن السيبراني من إنتاج أدوات فك تشفير فعالة.
وتوضح إجراءات إنهاء العمليات والخدمات في FunkSec التنازلات المترتبة على الترميز الآلي. إذ يحتوي الملف التنفيذي عادةً على قائمة ثابته ومضمنة من العمليات والخدمات المراد إيقافها، مثل متصفحات الإنترنت، و عملاء البريد الإلكتروني, وأدوات النسخ الاحتياطي، و الخدمات الأمنية، وتهدف إلى تحرير مراجع الملفات و تعطيل الحمايات. وعلى الرغم من أن هذا أسلوب شائع في برمجيات الفدية، إلا أن قوائم FunkSec موسعة للغاية وتتضمن تكراراً في بعض الأحيان. وينتج عن سلوك الإيقاف الضخم والمثير للضوضاء إشارات رصد عالية الدقة (أي إنهاء جماعي للعمليات يليه إدخال/إخراج كثيف للملفات).
وبإلقاء نظرة شاملة، ترسم هذه العيوب صورة متسقة: أتاح GenAI التطوير السريع و الانتشار الواسع لـ FunkSec، ولكنه أدخل أيضاً منطقاً هشاً، ومعالجة غير صحيحة للأخطاء ضمن مسار عمل البرمجية الخبيثة، وممارسات تشفير غير آمنة. بالنسبة لفريق الأمن، فإن الأخطاء ذاتها التي تظهرها FunkSec – مثل فشل تنزيل خلفية الشاشة، والتصنيف الخاطئ لمحركات الأقراص، ومنافذ C2 الافتراضية، وبيانات المفاتيح القابلة للاسترداد، والإنهاء الجماعي للعمليات – تُعد مؤشرات عملية يمكن لمستجيبي الحوادث استخدامها لرصد البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي ومنعها واحتوائها.
والخلاصة الأكثر شمولاً هي أنه في حين قد يسرّع GenAI من سرعة انتشار عائلات برمجيات الفدية مثل FunkSec، إلا أنه لا يترجم بالضرورة إلى تعقيد أعلى. إن تدريب محللي الأمن السيبراني على رصد مؤشرات الترميز الخاصة بـ GenAI لا يساعد فقط في تحديد متغيرات FunkSec، بل يجهز الفرق الأمنية أيضاً للموجة القادمة من البرمجيات الخبيثة المدعومة بالذكاء الاصطناعي، والتي يُرجح أن تتشارك نفس نقاط القوة والضعف.