
نشرة IT Security C&T Insights للربع الأول من عام 2026
رؤى IT Security C&T
النشرة الإخبارية الربع سنوية للأمن السيبراني للربع الأول من عام 2026
أهلاً بكم في عدد الربع الأول من عام 2026 من IT Security C&T Insights – الموجز الربع سنوي للأمن السيبراني. يقدم لكم هذا العدد تحديثاً شاملاً من فريق الإدارة العليا لدينا، ويستعرض أحدث حلول الأمن السيبراني، كما يسلط الضوء على معلومات الاستخبارات عن التهديدات الحيوية التي تشكل ملامح القطاع في أوائل عام 2025. استكشفوا محتوىً متخصصاً حول توجهات الأمن، وتحليل الحوادث الواقعية، والابتكار في المنتجات، والجهود المستمرة لبناء كادر بشري واعٍ سيبرانياً.
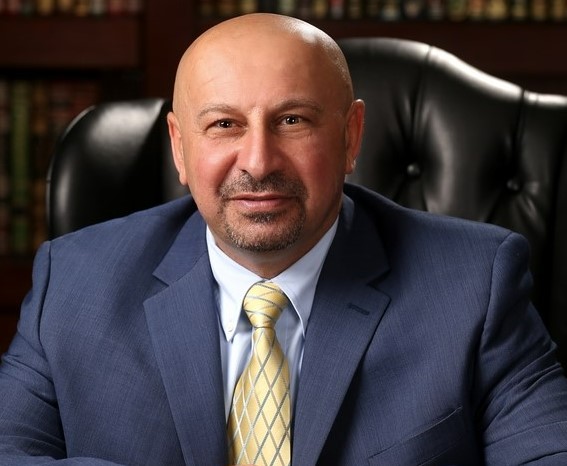
السيد منتصر بدير
المؤسس والرئيس التنفيذي لشركة IT Security C&T
كلمة الرئيس التنفيذي، منتصر بدير
عزيزي الفريق، والشركاء، والعملاء الكرام،
في عالمنا الرقمي سريع التطور اليوم، الأمن السيبراني أصبح أكثر أهمية من أي وقت مضى. ونحن في IT Security C&T، نلتزم بتمكين المؤسسات بالأدوات والمعرفة والخبرات اللازمة للتقدم على التهديدات الناشئة. فالأمن السيبراني ليس مجرد تحدٍّ تقني، بل هو أولوية استراتيجية تؤثر على كل مؤسسة، بغض النظر عن قطاعها أو حجمها.
لقد كان الربع المنصرم محطة بارزة بالنسبة لنا. فمن خلال أكاديمية التدريبلدينا، قدمنا دورات متخصصة في الأمن السيبراني للمتخصصين والمؤسسات، مما ساهم في تعزيز قدراتهم الأمنية. بالإضافة إلى ذلك، عمل فريق الاستشارات لدينا عن كثب مع المؤسسات لـ تقييم المخاطر، وتطبيق أفضل الممارسات، وضمان الامتثال للتشريعات واللوائح السيبرانية المتطورة. كما أن مشاركتنا في الفعاليات القطاعية الرئيسية و الشراكات الاستراتيجية تعزز مهمتنا في أن نكون الشريك الموثوق في مجال الأمن السيبراني.
ومع مضينا قدماً، نواصل التزامنا بالابتكار والتعليم وتعزيز منظومة الأمن السيبراني. وأود أن أعرب عن امتناني لفريقنا المتميز وعملائنا الكرام وشركائنا الأفاضل على ثقتهم وتعاونهم المستمر. معاً، نصنع مستقبلاً أكثر أماناً.
مع خالص التحيات،
منتصر بدير، الرئيس التنفيذي
IT Security C&T
أخبار وفعاليات الشركة
في IT Security C&T، نؤمن بأهمية البقاء في صدارة الابتكار في مجال الأمن السيبراني من خلال
المشاركة الفاعلة في المؤتمرات والفعاليات الرئيسية في القطاع، وبناء شراكات قيمة. إليكم موجزاً لأبرز الفعاليات التي شاركنا فيها والأثر الذي تركته هذه المشاركات على شركتنا والقطاع.
تسليط الضوء على الخدمات
مركز عمليات الأمن السيبراني (SOC) يعمل لديكم.. ولكن هل وصل إلى مرحلة النضج؟
نقوم بتقييم قدرات الاكتشاف، وكفاءة الاستجابة، وسير عمل التصعيد، وتكامل معلومات الاستخبارات عن التهديدات، وجاهزية مواجهة الخروقات.
النتيجة؟
✔ رؤية واضحة لمستوى النضج الحالي
✔ تحديد الفجوات التشغيلية.
✔ خارطة طريق مخصصة للتحسين حسب الأولوية.
✔ توصيات قابلة للتنفيذ متوافقة مع مخاطر الأعمال.
الحوكمة والمخاطر والامتثال (GRC)
يوفر حل الحوكمة والمخاطر والامتثال (GRC) منصة متكاملة وشاملة لإدارة الحوكمة والمخاطر والامتثال بفاعلية. حيث يُمكن المؤسسات من إدارة السياسات، وتقييم مستوى النضج، وتحديد المخاطر والحد منها، ومتابعة القضايا، وضمان الامتثال التنظيمي—مما يدعم اتخاذ قرارات قائمة على معرفة، ويعزز الكفاءة التشغيلية، ويحقق النمو المستدام للأعمال.
خدمات الاكتشاف والاستجابة المُدارة (MDR)
توفر خدمات الاكتشاف والاستجابة المُدارة (MDR) رؤية مستمرة لشبكتكم لتحديد التهديدات السيبرانية وتحليلها والاستجابة لها في الوقت الفعلي. ومن خلال المراقبة على مدار الساعة، والاستخبارات عن التهديدات، والتحقيق الرقمي الجنائي، وتقليل مساحة الهجوم، والاستجابة السريعة للحوادث، تضمن MDR الحماية الاستباقية وتمكّن المؤسسات من العمل بثقة ومرونة.
البيانات هي الذهب الجديد
يضمن منهجنا المخصص امتلاك كل مؤسسة للإطار الضابط والضوابط وبرامج التوعية المناسبة لمعالجة البيانات وتخزينها ونقلها بأمان.
كن مستعداً قبل وقوع الحادث
في IT Security C&T، ندرك أن الوقت هو كل شيء في مجال الأمن السيبراني. فالاستجابة السريعة والفاعلة هي الفارق بين التعطل البسيط والخراق الكبير.
هل تطبيقات الويب لديكم آمنة حقاً؟
في IT Security C&T، نقدم خدمات تقييم الثغرات واختبار الاختراق لتطبيقات الويب (VAPT) لمساعدتكم في تحديد نقاط الضعف ومعالجتها قبل أن يتمكن المهاجمون من استغلاها.
احصل على خبراء الأمن السيبراني متى احتجت إليهم!
هل تواجهون تحديات في توظيف كفاءات الأمن السيبراني والاحتفاظ بها داخل مؤسستكم؟
مع IT Security C&T، لم يعد الأمر معقداً!
مراقبة أمنية على مدار الساعة لحماية مؤسستكم
نقدم خدمات المراقبة الأمنية المصممة لحماية شبكاتكم وأنظمتكم من التهديدات السيبرانية المتطورة.
وبالاستفادة من تقنيات متقدمة مثل SIEM وNDR وEDR، نقوم بجمع البيانات من مصادر متعددة وتحليلها وربطها لاكتشاف الأنشطة المشبوهة.
البرامج التدريبية القادمة للعملاء الخارجيين
يسرنا الإعلان عن برامجنا التدريبية القادمة في مجال الأمن السيبراني، والمصممة لمساعدة المتخصصين على تعزيز مهاراتهم ومواكبة التطورات في المشهد الرقمي الدائم التغير. فيما يلي تفاصيل دوراتنا القادمة:
كبير منفذي ISO 27001:2022 (ISMS)
5 أيام
9:00 صباحاً – 5:00 مساءً
دورة عبر الإنترنت
19
أبريل
CompTIA Security+
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
مايو
مدير أمن المعلومات المعتمد
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
يونيو
مسؤول الاستجابة للحوادث المعتمد من EC-Council (ECIH)
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
يوليو
محلل مركز العمليات الأمنية المعتمد من EC-Council (CSA)
6 أيام
6:00 صباحاً – 9:00 مساءً
دورة عبر الإنترنت
25
يوليو
مهندس أمن السحابة المعتمد (CCSE)
عمان، الأردن
5 أيام
9:00 صباحاً – 5:00 مساءً
دورة وجاهية وعبر الإنترنت
22
أغسطس
أساسيات COBIT 2019
3 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
سبتمبر
محلل الاستخبارات عن التهديدات المعتمد (CTIA)
6 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
19
سبتمبر
CompTIA Cybersecurity Analyst (CompTIA CySA+)
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
10
أكتوبر
Certified in Risk Information Systems Control (CRISC)
10 أيام
6:00 مساءً – 9:00 مساءً
دورة عبر الإنترنت
30
أكتوبر
ISO 42001 LI
عمّان – الأردن
5 أيام
9:00 صباحاً – 5:00 مساءً
دورة وجاهية وعبر الإنترنت
20
نوفمبر
شهادات & آراء العملاء
يسعدنا أن نشارككم آراء وانطباعات مشاركينا الذين حضروا دوراتنا التدريبية. تعكس تجاربهم قيمة برامجنا والأثر الكبير لتدريبنا في تعزيز مهاراتهم ومعارفهم في مجال الأمن السيبراني.
متدرب في الأكاديمية
كانت الدورة ممتازة ومصممة بشكل
منهجي ومحكم، وواضحة جداً. لقد
قام المدرب بشرح كل شيء بأسلوب
بسيط ومحترف، مع أمثلة ممتازة
جعلت التعلم سهلاً
وعملياً. اكتسبت معارف قيمة
وأشعر بثقة أكبر بكثير في
مجال الأمن السيبراني. شكراً لكم على هذه
الدورة المتميزة!
متدرب في الأكاديمية
كانت دورة Security+ واضحة جداً
ومشروحة بأسلوب رائع. قدم المدرب
الجلسات بأسلوب احترافي وبسيط، مما جعل المواضيع سهلة الفهم. كان التدريب مفيداً جداً واستفدت منه بحق
متدرب في الأكاديمية
شكراً للمهندس سيف على دورة
Security+ الرائعة. أسلوبك السلس في
الشرح والأنشطة الممتعة أضفت
لمسة خاصة على التعلم. أنا سعيد جداً
بمعرفتك وأتمنى لك المزيد من
النجاح
متدرب في الأكاديمية
يسعدني تقديم هذه التوصية لدورة Security+ التدريبية التي قدمها المحاضر
أود أن أتقدم بجزيل الشكر للأستاذ سيف الوديان
على دورة Security+. كانت طريقة
شرحه واضحة وممتعة
وسهلة المتابعة. لقد غطى المادة
بشكل ممتاز وأضاف أمثلة مفيدة
جعلت الجلسات شيقة. لقد
استفدت بحق من الدورة
واستمتعت بكل محاضرة.
آلاء راشد – رئيسة قسم الامتثال
يسرني تقديم هذه التوصية لدورة Security+ التدريبية التي قدمها المحاضر
سيف الوديان. تميز تقديم الدورة بدرجة عالية من الاحترافية، كما لبّت التجربة التدريبية الكلية توقعاتنا من حيث العمق والجانب التطبيقي.
سارة خالد – مديرة أمن المعلومات، TechCorp
“لقد فاقت دورة ISO 27001 Lead Implementer توقعاتي. كان المحتوى
شاملاً، كما ساعدتني التمارين العملية على اكتساب فهم أعمق لـ
كيفية تطبيق ISMS في مؤسستنا. وقد زودتني هذه الدورة بالأدوات التي
أحتاجها لتحسين عمليات أمن المعلومات لدينا وتحقيق الامتثال.”
أحمد فاروق، مطور تطبيقات الهواتف المحمولة، SecureApps
“كانت ورشة عمل DAR ME Security App تجربة قيمة للغاية. حيث أتاح لنا الطابع
العملي للدورة تطبيق ما تعلمناه مباشرة على مشاريعنا. وأصبحتُ
الآن واثقاً من قدرتي على معالجة المشكلات الأمنية في تطبيقات الهاتف المحمول الخاصة بنا، وضمان
أن تكون تطبيقاتنا آمنة ضد التهديدات المتطورة.”
ليلى موسى، محللة أمن سيبراني، National Bank
“بصفتي مشاركة في تدريب NCSC NASHAMA 5، أُعجبتُ بالتغطية العملية
والعميقة للمرونة السيبرانية. والمعرفة التي اكتسبتها ستساعدنا
في تعزيز دفاعاتنا والاستجابة بشكل أكثر فاعلية للحوادث
السيبرانية المحتملة. لقد كان هذا التدريب بالضبط ما تحتاجه مؤسستنا.”
منى زكي، مهتمة بالأمن السيبراني
“كانت دورة COBIT Foundation تجربة ملهمة كشفت لي الكثير. فقد ساعدتني في فهم كيفية
مواءمة ممارسات الحوكمة وإدارة تكنولوجيا المعلومات مع الأهداف المؤسسية. وأصبح
لدي الآن المهارات اللازمة لإدارة مخاطر تكنولوجيا المعلومات بشكل أفضل وتحسين أداء
عمليات تكنولوجيا المعلومات في مؤسستنا.”
الآراء & التفاعل
نحن ملتزمون بالاستماع والتطوير بناءً على الرؤى والملاحظات التي نتلقاها. وسواء كان ذلك يتعلق بخدماتنا أو منتجاتنا أو ثقافة شركتنا، فإننا نشجع كلاً من الموظفين والعملاء على مشاركة آرائهم وأفكارهم واقتراحاتهم.
ملاحظات العملاء
نسعى باستمرار إلى تعزيز خدماتنا من خلال
فهم تجربتكم مع حلول الأمن السيبراني وبرامجنا التدريبية
الخاصة بنا. حيث تتيح لنا ملاحظاتكم تكييف خدماتنا لتلبي احتياجاتكم بشكل أفضل.
اسأل الخبير
أسئلة وأجوبة مع خبراء الأمن
نحن هنا دائماً للمساعدة! في هذا القسم، نقدّم فقرة أسئلة وأجوبة مع خبراء الأمن
السيبراني لدينا. وهذه فرصتكم لطرح الأسئلة حول القضايا الحالية للأمن السيبراني، وأفضل
الممارسات، أو أي تحديات تقنية قد تواجهونها.