
سد الفجوة بين التعليم في مجال الأمن السيبراني واحتياجات قطاع GRC
منظور أكاديمي وتطبيقي من جامعة PSUT
بقلم: علي الحاج
أستاذ الأمن السيبراني وهندسة الحاسوب
شهد التعليم في مجال الأمن السيبراني تقدماً ملحوظاً خلال العقد الماضي؛ إذ أصبحت الجامعات تمنح درجات علمية متخصصة، وتوفر مختبرات متقدمة، وتؤسس بنياناً تقنياً متيناً. ومع ذلك، لا يزال هناك انشغال دائم لدى شركات الاستشارات، وممارسي التدقيق، وقيادات الأمن السيبراني:
“يمتلك العديد من خريجي الأمن السيبراني كفاءات تقنية عالية، لكنهم غير جاهزين تماماً لأدوار الحوكمة والمخاطر والامتثال (GRC).”
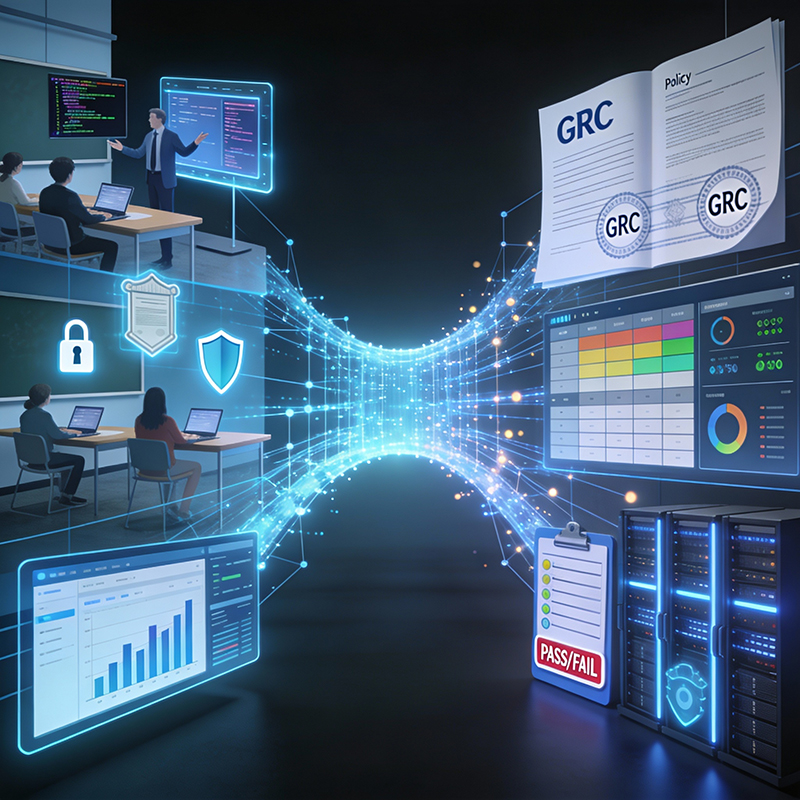
وهذه الفجوة ليست وليدة المصادفة، بل تعكس انفصالاً هيكلياً بين طريقة تدريس الأمن السيبراني تقليدياً وكيفية ممارسته فعلياً داخل المؤسسات؛ حيث توجّه الحوكمة وإدارة المخاطر والامتثال معظم القرارات الأمنية.
ومن واقع خبرتي في تدريس الأمن السيبراني وتطوير البرامج الأكاديمية في جامعة الأميرة سمية للتكنولوجيا (PSUT)، أرى أن هذا التحدي حقيقي—لكنه قابل للحل.
ما لاحظناه في جامعة PSUT
في PSUT، سلطت عدة مؤشرات الضوء على هذه الفجوة:
- ملاحظات أصحاب العمل حول مدى جاهزية الخريجين
- تردد الطلبة وأداؤهم غير المتيقن خلال مشاريع التخرج والتدريب العملي
- انطباعات الخريجين خلال سنوات عملهم الأولى
من الناحية التقنية، كان أداء الطلبة جيداً. أما من الناحية المفاهيمية، فقد واجه العديد منهم صعوبة في:
- تحديد ملكية المخاطر والمساءلة عنها
- هياكل الحوكمة واتخاذ القرار
- الامتثال كمنهجية تتجاوز مجرد القوائم المرجعية
وقد أدى ذلك إلى إدراك رئيسي: “إعداد خريجين متميزين في الأمن السيبراني يتطلب ما هو أكثر من العمق التقني—يتطلب إلماماً بمفاهيم GRC”
ومن واقع خبرتي في تدريس الأمن السيبراني وتطوير البرامج الأكاديمية في جامعة الأميرة سمية للتكنولوجيا (PSUT)، أرى أن هذا التحدي حقيقي—لكنه قابل للحل.
الانتقال إلى ما هو أبعد من مساق GRC منفرد
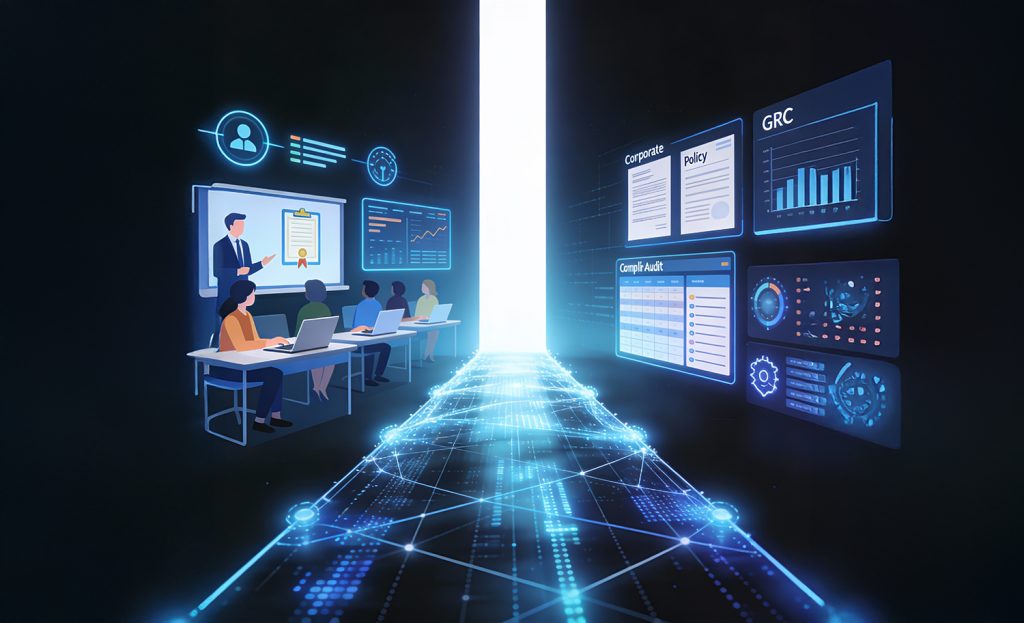
بدلاً من التعامل مع GRC كموضوع مستقل أو “غير تقني”، اعتمدت PSUT نهجاً تكاملياً أوسع يجمع بين تصميم المناهج، والشراكة مع القطاع، وإشراك الطلبة. وكان أحد الأركان الأساسية لهذا النهج الشراكة مع ISACA، وهي جهة عالمية رائدة في أطر GRC والشهادات المهنية والمعايير القياسية. وقد ساعدت هذه الشراكة في ترسيخ تعليم GRC استناداً إلى:
- الأطر العملية المستخدمة في قطاع الأعمال
- المفاهيم التطبيقية للحوكمة والمخاطر
- التوقعات المهنية خارج نطاق البيئة الأكاديمية
تأسيس مجموعة طلبة ISACA في PSUT
ولتعزيز هذا التكامل خارج القاعات الدراسية، أسست PSUT مجموعة طلبة ISACA، والتي أصبحت محركاً قوياً للتغيير الثقافي على مدى عدة سنوات. وخلال فترة أمتدت لأربع سنوات، شملت الأنشطة الرئيسية لمجموعة الطلبة:
- دعوة ممارسي GRC والمدققين والمستشارين إلى الحرم الجامعي
- استضافة جلسات حوارية تركز على الأدوار الفعلية في القطاع ضمن مجالات الحوكمة والمخاطر والتدقيق والامتثال
- تعريف الطلبة بمسارات مهنية لم يكونوا قد أخذوها بعين الاعتبار من قبل
- توضيح كيفية تطبيق GRC عملياً—وليس فقط في الكتب الدراسية
وكان لهذه المشاركات أثر واضح وملموس؛ إذ بدأ الطلبة ينظرون إلى GRC ليس باعتبارها “أعباءً إضافية غير تقنية”، بل كـ:
- مسار مهني أصيل في مجال الأمن السيبراني
- جسر يربط بين التقنية والقيادة
- مجال تلعب فيه المهارات التحليلية والتواصلية القوية دوراً حاسماً
الأثر على المناهج: إقبال مدفوع بشغف الطلبة
وكانت إحدى أبرز النتائج الدالة ما حدث لاحقاً؛ فبدفع من الاطلاع على واقع القطاع، اختار العديد من الطلبة برغبة شخصية مساقات تقنية اختيارية تركز على مجالات ذات صلة بـ GRC، بما في ذلك:
- حوكمة وإدارة تكنولوجيا المعلومات (المستندة إلى COBIT)
- إدارة مخاطر تكنولوجيا المعلومات
- تدقيق تكنولوجيا المعلومات
- تدقيق الأمن السيبراني
وقد تطلبت هذه المساقات من الطلبة تحليل المخاطر، وتبرير ضوابط التحكم الأمنية، وتقديم النتائج بوضوح—وهي مهارات تتوافق مباشرة مع احتياجات السوق. وقد أثبت ذلك رؤية جوهرية: “عندما يدرك الطلبة أهمية GRC، فإنهم يسعون للتخصص فيها بشغف.”
لماذا يُعد هذا الأمر مهماً للقطاع؟
غالباً ما تواجه المؤسسات صعوبة في إيجاد متخصصين في بداية مسارهم المهني قادرين على الربط بين الأمن التقني وقرارات الأعمال. أما الخريجون الذين تعرّضوا لمفاهيم GRC في مرحلة مبكرة فهم أكثر جاهزية لـ:
- العمل في بيئات الاستشارات والتدقيق
- التواصل الفعال مع أصحاب المصلحة من غير المختصين بالتقنية
- استيعاب المتطلبات والضغوط التنظيمية والامتثالية
- المساهمة في تعزيز المرونة المؤسسية، وليس فقط الاستجابة للحوادث
وهذا يعود بالنفع على أصحاب العمل والخريجين ومنظومة الأمن السيبراني ككل.
مسؤولية مشتركة
يتطلب سد الفجوة بين الأمن السيبراني وGRC تعاوناً مكثفاً:
- يجب على الجامعات تضمين مفاهيم GRC عبر المناهج الدراسية والشراكة مع الهيئات المهنية
- يجب على قطاع الأعمال المشاركة مع المؤسسات التعليمية مبكراً وتحديد التوقعات بوضوح
- يجب على الطلبة النظر إلى GRC كمسار مهني رئيسي في الأمن السيبراني وليس كخيار بديل
فكرة ختامية
لم يعد الأمن السيبراني اليوم يقتصر على التقنية فحسب، بل تحكمه الحوكمة، والوعي بالمخاطر، وبناء الثقة. وتُظهر تجربة PSUT أنه عندما تتكامل GRC من خلال المناهج الدراسية والشراكات المهنية وإشراك الطلبة، يصبح تعليم الأمن السيبراني أكثر ملاءمة لاحتياجات القطاع الفعلية. إن سد هذه الفجوة ليس خياراً ثانوياً، بل هو أمر أساسي لإعداد الجيل القادم من كوادر الأمن السيبراني.
ومما يدعو للتفاؤل أن هذا التوافق بين القطاعين الأكاديمي والمؤسسي بدأ يتحقق بالفعل في الأردن. IT Security C&T, وغيرها من شركات الأمن السيبراني، قد برزت كجهات رائدة إقليمياً في التدريب على GRC والتطوير المهني، حيث تلعب دوراً حاسماً في تحويل أطر الحوكمة والمخاطر والامتثال إلى مهارات عملية جاهزة لبيئة العمل. ومن خلال برامجها التدريبية وشراكاتها الفاعلة مع الجامعات الأردنية، تسهم هذه الشركات مباشرة في إعداد خريجين ومتخصصين لا يستوعبون تقنيات الأمن السيبراني فحسب، بل يدركون أيضاً سياقات الحوكمة والمخاطر التي تعمل في إطارها تلك التقنيات. وتجسد هذه الشراكات نموذجاً لما يمكن أن يحققه التعاون بين القطاعين الصناعي والأكاديمي لسد الفجوة بين الأمن السيبراني وGRC وتعزيز المرونة السيبرانية العامة في المنطقة.