
الأمن السيبراني: عقد من التصعيد يتلاقى في عام 2025
بقلم بسام المحارمة
الشريك المؤسس، Cyberatos
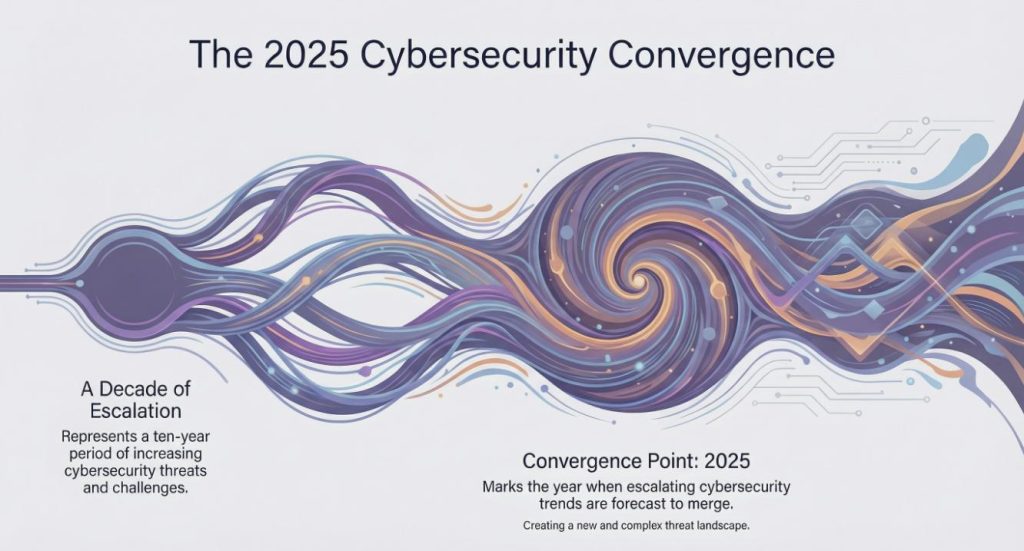
أكّد العقد الماضي القناعة بأن العمليات السيبرانية لم تعد مجرد مخاطر افتراضية—بل إنها تُحدث آثاراً مباشرة وملموسة على الأنظمة المادية، والاستقرار الاقتصادي، والسلامة العامة. وقد أثبتت الهجمات التي استهدفت شبكات الطاقة، ووسائل النقل، والمنشآت الصناعية، والمرافق العامة أن الاختراقات الرقمية قادرة على التسبب في اضطرابات متتالية، مما يسلط الضوء على التقاطع الحرج بين الفضاء السيبراني والعالم المادي.
وبحلول عام 2025، أصبح النشاط السيبراني أداة اعتيادية من أدوات إدارة شؤون الدولة. وتفضل الدول القومية بشكل متزايد الحملات المستمرة منخفضة الحدة التي تهدف إلى تقويض الثقة، واختبار الدفاعات، واستغلال الانقسامات الاجتماعية والسياسية. وتتسم هذه الحملات بالغموض المتعمد، حيث تعتمد على الوكلاء، والشبكات الإجرامية، والجهات الأيديولوجية لتمويه مصدر الهجوم وتجنب التصعيد العلني. وقد اتسع نطاق الفائدة الاستراتيجية للعمليات السيبرانية ليتجاوز مجرد التعطيل، وشمل الإكراه، والتأثير، وفرض النفوذ عبر قطاعات متعددة في وقت واحد.
البنية التحتية الحرجة تواجه ضغوطاً مزدوجة: الاستهداف الاستراتيجي من قبل الدول، والاستغلال الانتهازي من قبل جهات دوافعها مالية. وباتت برامج الفدية، وسرقة البيانات، والمخططات القائمة على العملات المشفرة تخدم أغراضاً مزدوجة—تحقيق الأرباح وتمويل الأنظمة الخاضعة للعقوبات أو البرامج العسكرية. أدى هذا الاندماج إلى إزالة الحد الفاصل التقليدي بين النشاط الإجرامي والعمليات المدعومة من الدول، مما خلق بيئة صراع دائم تتسم بالهجمات المستمرة والمتكيفة والمتشابكة.
واستجابةً لذلك، تحولت نماذج الأمن من أطر العمل المرتكزة على الوقاية نحو استراتيجيات موجهة نحو المرونة. إذ يتعين على المؤسسات افتراض وجود المعتدين بشكل دائم، والاعتراف بضعف أساليب الردع، وإدراك أن التصعيد غير متكافئ. وتُعد استمرارية العمليات، وأنظمة التكرار المكملة، والتعافي السريع من مقومات الأمن الحديث، مما يؤكد الحاجة إلى نهج متكامل يأخذ بعين الاعتبار الترابط التقني، والقيود البشرية والمؤسسية، والتأثير المتسارع للذكاء الاصطناعي.
تتميز بيئة التهديدات السيبرانية المعاصرة بكونها هيكلية ومستمرة ومتعددة العوامل، مما يتطلب وضعيات دفاعية توازن بين الابتكار التقني، والحوكمة المؤسسية، والمتطلبات المجتمعية في ظل ظروف مواجهة مستمرة مع الخصوم.
يتدرج هذا المقال من تطور التهديدات والأثر المالي إلى مخاطر البنية التحتية الحرجة، وهشاشة التقنية الهيكلية، وتأثير الذكاء الاصطناعي، والحدود البشرية والمؤسسية، والاستجابة التنظيمية—موضحاً كيف تتلاقى قرارات هيكلية امتدت لعقد من الزمان لتشكل واقع الأمن السيبراني في عام 2025.
بحلول عام 2025، أصبح النشاط السيبراني أداة اعتيادية من أدوات إدارة شؤون الدولة. وتفضل الدول القومية بشكل متزايد الحملات المستمرة منخفضة الحدة التي تهدف إلى تقويض الثقة، واختبار الدفاعات، واستغلال الانقسامات الاجتماعية والسياسية. وتتسم هذه الحملات بالغموض
المتعمد، حيث تعتمد على الوكلاء، والشبكات الإجرامية، والجهات الأيديولوجية لتمويه مصدر الهجوم وتجنب التصعيد العلني. وقد اتسع نطاق الفائدة الاستراتيجية للعمليات السيبرانية ليتجاوز مجرد التعطيل، وشمل الإكراه، والتأثير، وفرض النفوذ عبر قطاعات متعددة في وقت واحد.
تواجه البنية التحتية الحرجة ضغوطاً مزدوجة: الاستهداف الاستراتيجي من قبل الدول، والاستغلال الانتهازي من قبل جهات دوافعها مالية. برامج الفدية, وسرقة البيانات، و العملات المشفرة-المخططات القائمة عليها تخدم الآن أغراضاً مزدوجة—تحقيق الأرباح وتمويل الأنظمة الخاضعة للعقوبات أو البرامج العسكرية. أدى هذا الاندماج إلى إزالة الحد الفاصل التقليدي بين النشاط الإجرامي والعمليات المدعومة من الدول، مما خلق بيئة صراع دائم تتسم بالهجمات المستمرة والمتكيفة والمتشابكة.
واستجابةً لذلك، تحولت نماذج الأمن من أطر العمل المرتكزة على الوقاية نحو استراتيجيات موجهة نحو المرونة. إذ يتعين على المؤسسات افتراض وجود المعتدين بشكل دائم، والاعتراف بضعف أساليب الردع، وإدراك أن التصعيد غير متكافئ. وتُعد استمرارية العمليات، وأنظمة التكرار المكملة، والتعافي السريع من مقومات الأمن الحديث، مما يؤكد الحاجة إلى نهج متكامل يأخذ بعين الاعتبار الترابط التقني، والقيود البشرية والمؤسسية، والتأثير المتسارع للذكاء الاصطناعي.
تتميز بيئة التهديدات السيبرانية المعاصرة بكونها هيكلية ومستمرة ومتعددة العوامل، مما يتطلب وضعيات دفاعية توازن بين الابتكار التقني، والحوكمة المؤسسية، والمتطلبات المجتمعية في ظل ظروف مواجهة مستمرة مع الخصوم.
يتدرج هذا المقال من تطور التهديدات والأثر المالي إلى مخاطر البنية التحتية الحرجة، وهشاشة التقنية الهيكلية، وتأثير الذكاء الاصطناعي، والحدود البشرية والمؤسسية، والاستجابة التنظيمية—موضحاً كيف تتلاقى قرارات هيكلية امتدت لعقد من الزمان لتشكل واقع الأمن السيبراني في عام 2025.
تطور التهديدات: من الانتهازية إلى الدقة
شهدت التهديدات السيبرانية على مدى العقد الماضي تحولاً هيكلياً. حيث كانت الجرائم السيبرانية المبكرة انتهازية إلى حد كبير: فحص آلي، وبرمجيات خبيثة شائعة، واستهداف عشوائي يهدف إلى الكثرة بدلاً من الأثر. وقد انتهت تلك المرحلة إلى حد كبير، إذ أصبحت الجهات المهدِدة الحديثة تعمل بقصد وصبر ودقة، مع اختيار الأهداف بناءً على الأهمية الحيوية للأعمال، وقيمة البيانات، والنفوذ الهيكلي.
وتجسد برامج الفدية هذا التطور؛ فما بدأ كشفير بالضغط المباشر تطور إلى حملات ابتزاز متعددة المراحل تجمع بين سرقة بيانات الاعتماد، والتحرك الجانبي داخل الشبكة، وتسريب البيانات، والضغط النفسي. ولم يعد التشفير هو السلاح الرئيسي، بل أصبح أداة للتفاوض. إذ يعطي المهاجمون الأولوية الآن لسرقة البيانات الحساسة أو المنظمة بقوانين أو الضرورية تشغيلياً، مما يتيح الابتزاز حتى مع وجود نسخ احتياطية وإمكانية التعافي تقنياً.
وأصبحت التحضيرات للهجمات أكثر دراسة، حيث يحدث النفاذ الأولي بشكل متزايد قبل أسابيع أو أشهر من إحداث الأثر وذلك عبر التصيد الاحتيالي، وبرمجيات سرقة المعلومات، واستغلال الهويات السحابية المكشوفة. وتُفحص بيانات الاعتماد المسروقة وتباع وتُستخدم مجدداً عبر حملات متعددة، مما يتيح للمهاجمين التخفي ضمن الأنشطة المشروعة. وبحلول وقت اكتشاف الحادثة، غالباً ما يكون الخصوم قد فهموا العمليات الداخلية، والاعتماديات المتبادلة، ونقاط الفشل بشكل أفضل من المدافعين أنفسهم.
كما انتقل الاستهداف إلى مستويات أعلى في سلسلة القيمة. فالبنية التحتية الحرجة، والرعاية الصحية، والتعليم، والتصنيع، وسلاسل توريد التقنية باتت مفضلة ليس فقط لضعف أمنها، بل لعدم قدرتها على تحمل التعطل وللأثر المترتب عليها في القطاعات التابعة. وأصبح الاختراق الواحد ينعكس على الموردين والشركاء والعملاء، مما يضاعف النفوذ والأضرار دون جهد إضافي من المهاجم.
ويتزامن الحجم الضخم للهجمات مع تعقيدها. فبينما أصبحت الهجمات الفردية أكثر دقة، يستمر الحجم الإجمالي للهجمات بالارتفاع من خلال الأتمتة والأدوات المدعومة بالذكاء الاصطناعي. وتجمع الجهات المهدِدة بين الاستطلاع الشامل والتنفيذ المخصص، مما يربك المؤسسات التي تعتمد على دفاعات المحيط، أو الضوابط الثابتة، أو الاكتشاف المتأخر.
إن الميزة الأساسية لهذه المرحلة هي عدم التكافؤ؛ إذ يختار المهاجمون التوقيت والميدان والأسلوب، بينما يرث المدافعون التعقيد، والأنظمة القديمة، والقيود التشغيلية. وهذا الخلل—وليس مجرد الضعف التقني—هو ما يفسر نجاح الهجمات الدقيقة على نطاق واسع. وبحلول عام 2025، أصبح النشاط السيبراني أداة اعتيادية من أدوات إدارة شؤون الدولة. وتفضل الدول القومية بشكل متزايد الحملات المستمرة منخفضة الحدة التي تهدف إلى تقويض الثقة، واختبار الدفاعات، واستغلال الانقسامات الاجتماعية والسياسية. وتتسم هذه الحملات بالغموض
المتعمد، حيث تعتمد على الوكلاء، والشبكات الإجرامية، والجهات الأيديولوجية لتمويه مصدر الهجوم وتجنب التصعيد العلني. وقد اتسع نطاق الفائدة الاستراتيجية للعمليات السيبرانية ليتجاوز مجرد التعطيل، وشمل الإكراه، والتأثير، وفرض النفوذ عبر قطاعات متعددة في وقت واحد.
تواجه البنية التحتية الحرجة ضغوطاً مزدوجة: الاستهداف الاستراتيجي من قبل الدول، والاستغلال الانتهازي من قبل جهات دوافعها مالية. وباتت برامج الفدية، وسرقة البيانات، والمخططات القائمة على العملات المشفرة تخدم أغراضاً مزدوجة—تحقيق الأرباح وتمويل الأنظمة الخاضعة للعقوبات أو البرامج العسكرية. أدى هذا الاندماج إلى إزالة الحد الفاصل التقليدي بين النشاط الإجرامي والعمليات المدعومة من الدول، مما خلق بيئة صراع دائم تتسم بالهجمات المستمرة والمتكيفة والمتشابكة.
واستجابةً لذلك، تحولت نماذج الأمن من أطر العمل المرتكزة على الوقاية نحو استراتيجيات موجهة نحو المرونة. إذ يتعين على المؤسسات افتراض وجود المعتدين بشكل دائم، والاعتراف بضعف أساليب الردع، وإدراك أن التصعيد غير متكافئ. وتُعد استمرارية العمليات، وأنظمة التكرار المكملة، والتعافي السريع من مقومات الأمن الحديث، مما يؤكد الحاجة إلى نهج متكامل يأخذ بعين الاعتبار الترابط التقني، والقيود البشرية والمؤسسية، والتأثير المتسارع للذكاء الاصطناعي.
تتميز بيئة التهديدات السيبرانية المعاصرة بكونها هيكلية ومستمرة ومتعددة العوامل، مما يتطلب وضعيات دفاعية توازن بين الابتكار التقني، والحوكمة المؤسسية، والمتطلبات المجتمعية في ظل ظروف مواجهة مستمرة مع الخصوم.
على مدى العقد الماضي، شهدت التهديدات السيبرانية تحولاً هيكلياً. حيث كانت الجرائم السيبرانية المبكرة انتهازية إلى حد كبير: فحص آلي، وبرمجيات خبيثة شائعة، واستهداف عشوائي يهدف إلى الكثرة بدلاً من الأثر. وقد انتهت تلك المرحلة إلى حد كبير، إذ أصبحت الجهات المهدِدة الحديثة تعمل بـ قصد وصبر ودقة، مع اختيار الأهداف بناءً على الأهمية الحيوية للأعمال، وقيمة البيانات، والنفوذ الهيكلي.
وتجسد برامج الفدية هذا التطور؛ فما بدأ كشفير بالضغط المباشر تطور إلى حملات ابتزاز متعددة المراحل تجمع بين سرقة بيانات الاعتماد، والتحرك الجانبي داخل الشبكة، وتسريب البيانات، والضغط النفسي. ولم يعد التشفير هو السلاح الرئيسي، بل أصبح أداة للتفاوض. إذ يعطي المهاجمون الأولوية الآن لسرقة البيانات الحساسة أو المنظمة بقوانين أو الضرورية تشغيلياً، مما يتيح الابتزاز حتى مع وجود نسخ احتياطية وإمكانية التعافي تقنياً.
وأصبحت التحضيرات للهجمات أكثر دراسة، حيث يحدث النفاذ الأولي بشكل متزايد قبل أسابيع أو أشهر من إحداث الأثر وذلك عبر التصيد الاحتيالي، وبرمجيات سرقة المعلومات، واستغلال الهويات السحابية المكشوفة. وتُفحص بيانات الاعتماد المسروقة وتباع وتُستخدم مجدداً عبر حملات متعددة، مما يتيح للمهاجمين التخفي ضمن الأنشطة المشروعة. وبحلول وقت اكتشاف الحادثة، غالباً ما يكون الخصوم قد فهموا العمليات الداخلية، والاعتماديات المتبادلة، ونقاط الفشل بشكل أفضل من المدافعين أنفسهم.
كما انتقل الاستهداف إلى مستويات أعلى في سلسلة القيمة. البنية التحتية الحرجة، والرعاية الصحية، والتعليم، والتصنيع، وسلاسل التوريد باتت مفضلة ليس فقط لضعف أمنها، بل لعدم قدرتها على تحمل التعطل وللأثر المترتب عليها في القطاعات التابعة. وأصبح الاختراق الواحد ينعكس على الموردين والشركاء والعملاء، مما يضاعف النفوذ والأضرار دون جهد إضافي من المهاجم.
ويتزامن الحجم الضخم للهجمات مع تعقيدها. فبينما أصبحت الهجمات الفردية أكثر دقة، يستمر الحجم الإجمالي للهجمات بالارتفاع من خلال الأتمتة والأدوات المدعومة بالذكاء الاصطناعي. وتجمع الجهات المهدِدة بين الاستطلاع الشامل والتنفيذ المخصص، مما يربك المؤسسات التي تعتمد على دفاعات المحيط، أو الضوابط الثابتة، أو الاكتشاف المتأخر.
إن الميزة الأساسية لهذه المرحلة هي عدم التكافؤ. إذ يختار المهاجمون التوقيت والميدان والأسلوب، بينما يرث المدافعون التعقيد، والأنظمة القديمة، والقيود التشغيلية. وهذا الخلل—وليس مجرد الضعف التقني—هو ما يفسر نجاح الهجمات الدقيقة على نطاق واسع.
بحلول عام 2025، أصبحت الأنشطة السيبرانية أداة اعتيادية من أدوات إدارة شؤون الدولة. وتفضل الدول بشكل متزايد الحملات المستمرة منخفضة الشدة التي تهدف إلى إضعاف الثقة، واختبار الدفاعات، واستغلال الانقسامات الاجتماعية والسياسية. وتتسم هذه الحملات بالغموض المتعمد، حيث تسخر الوكلاء، والشبكات الإجرامية، والجهات الفاعلة أيديولوجياً لتضليل نسبة الهجمات وتجنب التصعيد العلني. وقد اتسع النطاق الاستراتيجي للعمليات السيبرانية ليتجاوز مجرد التعطيل، ليشمل الإكراه والنفوذ والضغط عبر قطاعات متعددة في وقت واحد.
تواجه البنية التحتية الحيوية ضغوطاً مزدوجة: الاستهداف الاستراتيجي من قبل الدول والاستغلال الانتهازي من قبل جهات تحركها دوافع مالية. وتخدم برامج الفدية، وسرقة البيانات، والمخططات القائمة على العملات المشفرة الآن أهدافاً مزدوجة—تحقيق الأرباح وتمويل الأنظمة الخاضعة للعقوبات أو البرامج العسكرية. أدى هذا التقاطع إلى إزالة الحد الفاصل التقليدي بين النشاط الإجرامي والعمليات المدعومة من الدول، مما أوجد بيئة صراع دائمة تكون فيها الهجمات مستمرة ومتكيفة ومترابطة.
واستجابة لذلك، تحولت نماذج الأمن من أطر العمل المتركزة على المنع إلى استراتيجيات قائمة على الجاهزية والصلابةإذ يجب على المؤسسات الافتراض الدائم لوجود الخصوم، والإقرار بضعف ردع الهجمات، وإدراك أن التصعيد غير متكافئ. وأصبح استمرار الأعمال، والأنظمة البديلة، والتعافي السريع من المقومات الأساسية للأمن الحديث، مما يؤكد الحاجة إلى نهج متكامل يأخذ في الاعتبار الاعتماد التكنولوجي المتبادل، والقيود البشرية والمؤسسية، والتأثير المتسارع لتقنيات AI.
إن المشهد المعاصر للتهديدات السيبرانية يتسم بالشمولية والاستمرارية وتعدد العوامل، مما يتطلب إعداد أطر دفاعية توازن بين الابتكار التكنولوجي، والحوكمة المؤسسية، والضرورات المجتمعية في ظل مواجهة مستمرة مع الخصوم.
يتدرج هذا المقال من تطور التهديدات والأثر المالي إلى مخاطر البنية التحتية الحيوية، والهشاشة التكنولوجية الهيكلية، وتأثير AI المضاعف، والحدود البشرية والمؤسسية، والاستجابة التنظيمية—موضحاً كيف التقت القرارات الهيكلية على مدى عقد من الزمن لتشكل واقع الأمن السيبراني في عام 2025.
الواقع المالي
تحولت الجريمة السيبرانية من مجرد خطر تشغيلي إلى نزيف اقتصادي مستمر ذي تبعات على الاقتصاد الكلي. وتصل الخسائر السنوية العالمية الآن إلى التريليونات، ولا يقتصر سببها على دفع الفدية ومعالجة آثار الاختراق فحسب، بل يمتد إلى توقف الأعمال الطويل، والغرامات التنظيمية، والنزاعات القضائية، وفقدان الإنتاجية، وتراجع ثقة العملاء والمستثمرين.
وتستمر متوسط تكاليف الاختراق في الارتفاع عبر كافة المناطق، حيث تواجه المؤسسات الكبرى ومزودو الخدمات الحيوية بانتظام حوادث بملايين الدولارات. وفي كثير من الحالات، تتجاوز التكاليف غير المباشرة مصاريف الاستجابة المباشرة. إذ إن تعطل الأعمال، وتأخر الإنتاج، واضطراب سلاسل التوريد، و الأضرار طويلة الأمد التي تلحق بالسمعة تستمر إلى ما بعد التعافي التقني بمراحل.
كما إن تركّز البنية التحتية الرقمية يضاعف الأثر المالي؛ إذ يمكن لحادث واحد يؤثر على منصة رئيسية أو مزود خدمات سحابية أو مورد برامج أن يلحق خسائر بألف المؤسسات في وقت واحد. وتمتد هذه الآثار المتلاحقة بشكل متزايد إلى الاقتصادات الوطنية، مما يؤثر على التوظيف والخدمات العامة واستقرار الأسواق.
ومع اتساع النطاق الاقتصادي للحوادث السيبرانية، فإنها تعيد تشكيل نماذج إدارة المخاطر. لم يعد الأمن السيبراني قابلاً للتأمين بالمفهوم التقليدي بالنسبة للعديد من المؤسسات؛ حيث ترتفع أقساط التأمين بشكل حاد، وتتقلص التغطية، وتتسع الاستثناءات. إن الواقع المالي للمخاطر السيبرانية الحديثة ليس خسارة عرضية، بل ضغط اقتصادي مزمن.
وتجسد برامج الفدية هذا التطور؛ فما بدأ كشفير مباشر تطور إلى حملات ابتزاز متعددة المراحل تجمع بين سرقة بيانات الاعتماد، والتنقل الجانبي، وتسريب البيانات، والضغط النفسي. ولم يعد التشفير هو السلاح الرئيسي، بل أصبح أداة للتفاوض.
كما أصبح الإعداد للهجمات أكثر تخطيطاً وتأنياً؛ حيث يحدث الوصول الأولي غالباً قبل إحداث الضرر بأسابيع أو أشهر، مما يتيح للخصوم دراسة العمليات الداخلية والترابطات ونقاط الفشل قبل اكتشافهم.
وانتقل الاستهداف إلى أعلى سلسلة القيمة؛ حيث أصبحت البنية التحتية الحيوية، والرعاية الصحية، والتعليم، والتصنيع، وسلاسل توريد التكنولوجيا أهدافاً مفضلة نظراً لانخفاض قدرتها على تحمّل التعطيل وعظم الأثر المترتب عليه، مما يسمح لاختراق واحد بأن يمتد عبر منظومات كاملة.
ويترافق حجم الهجمات مع دقتها؛ إذ تؤدي الأتمتة والأدوات المدعومة بـ AI إلى زيادة حجم الهجمات الإجمالي مع تمكين التنفيذ الدقيق، مما يربك المؤسسات التي تعتمد على دفاعات ثابتة أو اكتشاف متأخر.
والسمة المحددة لهذه المرحلة هي عدم التكافؤ. فالمهاجمون يختارون التوقيت والساحة والأسلوب، بينما يرث المدافعون التعقيد والأنظمة القديمة والقيود التشغيلية. وهذا الخلل في التوازن—وليس الضعف التقني وحده—هو ما يفسر نجاح الهجمات الدقيقة على نطاق واسع.
بحلول عام 2025، أصبحت الأنشطة السيبرانية أداة اعتيادية من أدوات إدارة شؤون الدولة، حيث تتسع لتتجاوز التعطيل إلى الإكراه والنفوذ والضغط عبر القطاعات.
البنية التحتية الحيوية والضغوط الجيوسياسية
أزال العقد الماضي أي غموض متبقٍ حول النتائج الواقعية للعمليات السيبرانية. فقد أثبتت الهجمات على شبكات الطاقة، وتوزيع الوقود، والتصنيع، والنقل، والمرافق العامة أن الحوادث الرقمية يمكن أن تؤدي إلى تعطيل مادي، وصدمات اقتصادية، ومخاطر على السلامة العامة.
بحلول عام 2025، أصبحت الأنشطة السيبرانية أداة اعتيادية من أدوات نفوذ الدولة. وبدلاً من الضربات الكارثية المنفردة، تفضل الدول حملات الضغط المستمرة المصممة لإضعاف الثقة، واختبار الدفاعات، واستغلال الانقسامات السياسية والاجتماعية. ويتم تضليل نسبة الهجمات عمداً من خلال مجموعات الوكلاء، والشراكات الإجرامية، وواجهات النشاط السيبراني الأيديولوجي، مما يتيح للدول ممارسة الضغط مع تجنب التصعيد المباشر.
يواجه مشغلو البنية التحتية الحيوية تهديداً مزدوجاً؛ حيث يتم استهدافهم لإرسال إشارات استراتيجية ولتحقيق أوراق ضغط، كون التعطيل يحمل عواقب مجتمعية فورية. وتتعرض شبكات المياه، وشبكات الكهرباء، ومؤسسات الرعاية الصحية، وأنظمة النقل بشكل متزايد لمحاولات اختراق تهدف إلى اختبار حدود الاستجابة بدلاً من إحداث دمار فوري.
تداخلت الجريمة السيبرانية ذات الدوافع المالية مع الأهداف الجيوسياسية؛ حيث تُستخدم برامج الفدية، وسرقة البيانات، واستغلال العملات المشفرة ليس فقط للربح بل لتمويل الأنظمة الخاضعة للعقوبات ودعم البرامج العسكرية. أدى هذا التقاطع إلى تلاشي التمييز التقليدي بين النشاط الإجرامي والعمليات المدعومة من الدول.
والنتيجة هي بيئة رقمية تشهد صراعاً دائماً. وتتطلب حماية البنية التحتية الآن العمل بموجب افتراض وجود الخصوم باستمرار، حيث يكون الردع ضعيفاً، والتصعيد غير متكافئ، وتصبح الجاهزية والصلابة—وليس المنع وحده—المعيار الأساسي للأمن.
وتستمر متوسط تكاليف الاختراق في الارتفاع عبر كافة المناطق، حيث تواجه المؤسسات الكبرى ومزودو الخدمات الحيوية بانتظام حوادث بملايين الدولارات. وفي كثير من الحالات، تتجاوز التكاليف غير المباشرة مصاريف الاستجابة المباشرة. إذ إن تعطل الأعمال، وتأخر الإنتاج، واضطراب سلاسل التوريد، والأضرار طويلة الأمد التي تلحق بالسمعة تستمر إلى ما بعد التعافي التقني بمراحل.
كما إن تركّز البنية التحتية الرقمية يضاعف الأثر المالي؛ إذ يمكن لحادث واحد يؤثر على منصة رئيسية أو مزود خدمات سحابية أو مورد برامج أن يلحق خسائر بألف المؤسسات في وقت واحد. وتمتد هذه الآثار المتلاحقة بشكل متزايد إلى الاقتصادات الوطنية، مما يؤثر على التوظيف والخدمات العامة واستقرار الأسواق.
ومع اتساع النطاق الاقتصادي للحوادث السيبرانية، فإنها تعيد تشكيل نماذج إدارة المخاطر. فلم يعد الأمن السيبراني قابلاً للتأمين بالمفهوم التقليدي بالنسبة للعديد من المؤسسات، حيث ترتفع أقساط التأمين بشكل حاد، وتتقلص التغطية، وتتسع الاستثناءات. إن الواقع المالي للمخاطر السيبرانية الحديثة ليس خسارة عرضية، بل ضغط اقتصادي مزمن.
كما أصبح الإعداد للهجمات أكثر تخطيطاً وتأنياً؛ حيث يحدث الوصول الأولي غالباً قبل إحداث الضرر بأسابيع أو أشهر، مما يتيح للخصوم فهم العمليات الداخلية والترابطات ونقاط الفشل قبل اكتشافهم.
يتدرج هذا المقال من تطور التهديدات والأثر المالي إلى مخاطر البنية التحتية، والهشاشة الهيكلية، وتأثير AI المضاعف، والحدود المؤسسية، والاستجابة التنظيمية—موضحاً كيف التقت القرارات الهيكلية على مدى عقد من الزمن لتشكل واقع عام 2025.
الاعتماد على التكنولوجيا والهشاشة الهيكلية
تترابط البنية التحتية الحيوية الحديثة عميقاً مع الأنظمة الرقمية، مما يحقق كفاءة غير سبوقة ولكنه يضاعف من الثغرات. وتشكل أنظمة التحكم الصناعي، وأجهزة الاستشعار الشبكية، والخدمات اللوجستية المؤتمتة، والعمليات المعتمدة على السحابة بُنى هيكلية شديدة الترابط بحيث يمكن لاختراق واحد أن يمتد ويتفاقم عبر قطاعات متعددة. ويمتد هذا الترابط إلى ما هو أبعد من الأصول المادية، حيث يربط سلاسل التوريد والأنظمة المالية وشبكات الاتصالات بطرق تسمح للاضطرابات المحلية بالامتداد على مستوى عالمي.
وتتفاقم الهشاشة الهيكلية بفعل الأنظمة القديمة التي تفتقر إلى ضوابط الحماية الحديثة، إلى جانب المنظومات التقنية المتزايدة التعقيد التي يصعب مراقبتها بالكامل أو معالجة ثغراتها. كما أن الاعتماد على الموردين الخارجيين ومزودي الخدمات السحابية والمكونات مفتوحة المصدر يولد مساحات هجوم إضافية يمكن استغلالها عبر الاختراق غير المباشر. والنتيجة هي بيئة منظومية تزيد فيها الاتصالية من المخاطر التشغيلية، مما يجعل المرونة متطلباً أساسياً بدلاً من أن تكون هدفاً اختيارياً.
ويجب أن تأخذ استراتيجيات الدفاع هذه الترابطات بعين الاعتبار، مع التركيز على التجزئة والوفرة والتكرار والمراقبة المستمرة. إن عدم إدراك هشاشة الشبكات شديدة التحول الرقمي ينطوي على مخاطر حدوث إخفاقات متتالية وانقطاعات نظامية و عواقب مجتمعية مضاعفة حتى جراء الحوادث السيبرانية المحدودة.
بحلول عام 2025، أصبح النشاط السيبراني أداة اعتيادية من أدوات نفوذ الدول، وتتسم بالضغط المستمر بدلاً من الهجمات الكارثية المنفردة. وتواجه الجهات المشغلة للبنية التحتية الحيوية اليوم وجوداً متواصلاً للخصوم، في ظل ضعف الردع وتصاعد المخاطر بصورة غير متكافئة، حيث أصبحت المرونة —لا المنع وحده— هي المفهوم المحدد للأمن.
يربط هذا المقال بين هشاشة البنية التحتية والأثر الاقتصادي وتطور التهديدات والتأثير المضاعف للذكاء الاصطناعي وقيود الحوكمة — مبيناً كيف تتضافر الاعتماديات الهيكلية لترسم واقع الأمن السيبراني لعام 2025.
الذكاء الاصطناعي كمضاعِف للقوة
لقد حول الذكاء الاصطناعي العمليات السيبرانية الهجومية والدفاعية على حد سواء إلى مساعٍ قابلة للتوسع ومستمرة وشديدة التكيف. ففي الجانب الهجومي، يتيح الذكاء الاصطناعي الاستطلاع الآلي واكتشاف الثغرات واستغلالها بسرعات وأحجام تتجاوز القدرات البشرية بكثير. ويمكن لنماذج تعلم الآلة الفرز في مصادر البيانات الضخمة لتحديد نقاط الضعف، والتنبؤ بالسلوك الدفاعي، وتحسين مسارات الهجوم. كما يتيح الذكاء الاصطناعي التوليدي هندسة اجتماعية شديدة الإقناع وهجمات تصيّد وبرمجيات خبيثة متكيفة.
أما دفاعياً، فيوفر الذكاء الاصطناعي إدراكاً أفضل بالموقف، واكتشافاً للانحرافات، وأتمتة سريعة للاستجابة. إذ يمكن للأنظمة تعلم أنماط التشغيل الطبيعية لتحديد الانحرافات الدقيقة وتطبيق التدابير المضادة في الوقت الفعلي. ومع ذلك، فإن الأدوات نفسها التي تعزز الدفاع تضاعف المخاطر، حيث يستغل المهاجمون الذكاء الاصطناعي لتجاوز الضوابط الوقائية والترصد، وتنسيق حملات مستمرة متعددة المسارات.
والنتيجة الإجمالية هي مضاعفة القوة عبر الفضاء السيبراني. فالذكاء الاصطناعي يقلل من المتطلبات اللازمة لتنفيذ عمليات معقدة، ويقلص الجداول الزمنية لاتخاذ القرار، ويضاعف حجم الأثر. مما يخلق بيئة غير متكافئة جوهرياً، يمكن فيها للجهات الفاعلة الصغيرة المدعومة بالذكاء الاصطناعي تحقيق تأثيرات كانت مقتصرة سابقاً على الفرق الكبيرة والمزودة بمدخلات وموارد ضخمة.
وفي سياق البنية التحتية، يبدو دور الذكاء الاصطناعي بالغ الحرج. فالأنظمة التي تعتمد على الذكاء الاصطناعي لتحقيق الكفاءة أو الصيانة التنبؤية قد تتحول هي نفسها إلى مسارات هجوم إذا تم التلاعب بالنماذج أو تدفقات البيانات. ونتيجة لذلك، لا يقتصر دور الذكاء الاصطناعي على تعزيز القدرات السيبرانية فحسب—بل إنه يعيد تشكيل الحسابات التشغيلية، مكرساً المرونة والصلابة في مواجهة الخصوم ركيزة جوهرية لكل من الاستراتيجية والعمليات اليومية.
القيود البشرية والتنظيمية
وحتى مع تطور التقنية، تظل العوامل البشرية والتنظيمية حدوداً حاسمة تؤثر في فعالية الأمن السيبراني. إذ تعاني المؤسسات من ندرة الكوادر الماهرة، كما أن وتيرة الابتكار في أساليب الهجوم تتجاوز قدرة العديد من الفرق على استقطاب الكفاءات وتدريبها والاحتفاظ بها. ويؤدي المعدل المرتفع لدوران الموظفين، والاحتراق الوظيفي، وتفاوت الخبرات إلى ثغرات في الاكتشاف والاستجابة والتنبؤ بالتهديدات، مما يترك البنية التحتية عرضة للخطر رغم وجود أدوات متقدمة.
وغالباً ما تؤدي الهياكل التنظيمية إلى تفاقم هذه الثغرات. فانعزال الإدارات وتجزؤ عملية اتخاذ القرار يؤديان إلى تباطؤ الاستجابة وضبابية المسؤولية أثناء الأزمات. كما أن إدراك المخاطر يتسم بعدم التكافؤ: فقد يعطي التنفيذيون الأولوية لاستمرارية الأعمال أو كفاءة التكلفة، بينما تفتقر الفرق التقنية إلى الصلاحيات أو الموارد. وكثيراً ما تتأخر السياسات وأطر الامتثال عن مواكبة التهديدات الناشئة، مما يجعل المدافعين في موقف رد الفعل بدلاً من الاستباقية.
وتزيد التحيزات المعرفية من حدة المخاطر. حيث يتم الاستهانة بالحملات المستمرة منخفضة الكثافة، والإفراط في الثقة بالدفاعات المحيطية، بينما يمر التلاعب الخفي بالبيانات والعمليات دون ملاحظة. وتستغل الهندسة الاجتماعية هذه السلوكيات لتسد الفجوة بين نقاط الضعف التقنية والأثر الفعلي على أرض الواقع.
ويتطلب الحد من هذه القيود دمج الثقافة والحوكمة والتدريب المستمر في منظومة الأمن السيبراني. إذ لا تعتمد المرونة على التقنية فحسب، بل على محاذاة الحوافز والصلاحيات والإدراك بالموقف عبر كافة مستويات المؤسسة.
أما دفاعياً، فيعزز الذكاء الاصطناعي الإدراك بالموقف واكتشاف الانحرافات وأتمتة الاستجابة السريعة، غير أن الأدوات ذاتها تضاعف المخاطر من خلال تمكين المهاجمين من تجاوز الضوابط الوقائية وتنسيق حملات مستمرة متعددة المسارات.
والنتيجة الإجمالية هي مضاعفة القوة وغياب التكافؤ. فالذكاء الاصطناعي يقلص الجداول الزمنية لاتخاذ القرار ويضاعف الأثر، مما يتيح للجهات الفاعلة الصغيرة تحقيق تأثيرات هائلة، بينما يتعين على المدافعين الابتكار باستمرار لمواكبة التطورات.
وفي بيئات البنية التحتية، يعيد الذكاء الاصطناعي تشكيل الحسابات التشغيلية، مكرساً المرونة والصلابة في مواجهة الخصوم ركيزة جوهرية لكل من الاستراتيجية والعمليات اليومية.
التنظيم والمرونة والواقع
واجهت البيئة التنظيمية التي تحكم البنية التحتية الحيوية صعوبة في مواكبة التهديدات السيبرانية الحديثة. إذ تفشل أطر الامتثال التوجيهية، القائمة على القوائم المرجعية وأنماط المخاطر التاريخية، في استيعاب الطبيعة المستمرة والمتكيفة وغير المتكافئة للعمليات المعاصرة. ورغم أن التنظيم يضع الحد الأدنى للمعايير، إلا أنه لا يمكن أن يكون بديلاً عن المرونة والرشاقة التشغيلية في ظل الضغوط المستمرة من الخصوم.
أصبحت المرونة المعيار الأساسي لقياس مستوى الأمن. لم يعد بإمكان المؤسسات الاعتماد كلياً على الوقاية؛ بل يجب أن تتمتع الأنظمة بالقدرة على استيعاب الخروقات واحتوائها والتعافي منها دون التعرض لتعطل كارثي. ويتطلب ذلك الانتقال من معالجة الثغرات بأسلوب رد الفعل إلى اعتماد استراتيجيات استباقية، تشمل توفير الأنظمة البديلة، والاستجابة للحوادث بفاعلية، وتنويع سلاسل التوريد، وإجراء اختبارات ضغط مستمرة في ظل ظروف تهديد واقعية. كما يجب فهم الجداول الزمنية للتعافي والاعتماديات المتبادلة والآثار المتتابعة لضمان استمرار القطاعات الحيوية أثناء الهجمات المستمرة.
ويفرض الواقع الميداني مزيداً من القيود؛ فحتى الجهات ذات الموارد الضخمة تفتقر أحياناً إلى الرؤية الشاملة للشبكات المعقدة، والأنظمة القديمة ذات الثغرات غير المكتشفة، والاعتماد الوثيق على الأطراف الخارجية. وكثيراً ما تؤدي التطورات الجيوسياسية والضغوط المالية والأولويات المتضاربة إلى إضعاف الضوابط الأمنية المثالية. الأطر التنظيمية وحدها غير كافية دون دمجها ضمن استراتيجية تقنية وتنظيمية ومجتمعية أوسع نطاقاً.
يسلط التقاطع بين التنظيم والمرونة والواقع الضوء على حقيقة أساسية: وهي أن الأمن السيبراني ليس مجرد مسألة امتثال جامدة، بل هو تحدٍ ديناميكي لإدارة المخاطر يتطلب التكيف المستمر والاستثمار والاستشراف الاستراتيجي. يجب على المؤسسات التخطيط لـ مواجهة مستمرة مع الخصوم، مع الإقرار بأن الفشل لا يمكن إزالته تماماً—بل يمكن إدارته والحد منه في الوقت الفعلي.
الخلاصة
يكشف تطور العمليات السيبرانية على مدى العقد الماضي عن مشهد تتحدد معالمه من خلال تهديدات مستمرة ومتعددة الأوجه ومترابطة. وتستغل الدول القدرات الرقمية ليس لتنفيذ ضربات فردية خاطفة، بل لخوض حملات ضغط مستمرة تستغل الثغرات السياسية والاجتماعية والتكنولوجية. كما تتقاطع دوافع الجهات المنفذة للهجمات لتحقيق مكاسب مالية مع الأهداف الجيوسياسية، مما يتسبب في تلاشي الفوارق التقليدية بين الجريمة المنظمة والأنشطة الموجهة من الدول. وتتحول البنية التحتية الحيوية إلى أداة للنفوذ الاستراتيجي بدلاً من كونها مجرد هدف عارض.
ويؤدي الاعتماد على التكنولوجيا إلى تفاقم الهشاشة الهيكلية. فالأنظمة عالية الرقمية، وسلاسل التوريد المترابطة وثيقاً، والبنية التحتية القديمة تخلق ثغرات متتالية، حيث يمكن لخرق واحد أن يؤدي إلى تداعيات تشغيلية ومجتمعية واسعة النطاق. ويعمل الذكاء الاصطناعي كمضاعِف للقوة، مما يعزز النطاق الهجومي والقدرة الدفاعية في آنٍ واحد، مع زيادة حدة التباين التكتيكي.
وتبقى العوامل البشرية والتنظيمية عائقاً مستمراً. فنقص الكفاءات، والقصور الهيكلي، والتحيزات المعرفية، والحوافز غير المتوافقة كلها عوامل تحد من فعالية الحلول التقنية المتقدمة. وتحدد الحوكمة والثقافة وآليات اتخاذ القرار ما إذا كانت الاستثمارات ستترجم إلى مرونة فعليّة.
وتوفر اللوائح والامتثال القاعدة الأساسية، لكنهما لا يمكن أن يحلا محل الاستجابة التكيفية في بيئة صراع دائم. المرونة—وليس الوقاية وحدها—هي ما يحدد مستوى الأمن، وتُبنى من خلال الأنظمة البديلة، والتجزئة الشبكية، والمراقبة، والاستجابة المدرّبة بناءً على افتراض حدوث الاختراق لا محالة.
وخلاصة القول، يفرض المشهد السيبراني المعاصر اتخاذ نهج شامل واستباقي. ولا يُقاس النجاح بغياب الحوادث، بل بالقدرة على الاكتشاف والاستيعاب والتعافي مع الحفاظ على استمرار المهام المجتمعية والسلامة التشغيلية.