
محاكاة الخصم
تنفيذ هجمات عمليات سيبرانية ضد هدف محدد من منظور الخصم، لتحسين الوضع الأمني وتعزيز الجاهزية باستمرار ضد الهجمات المعقدة.
محاكاة للخصم، وليست مجرد مسح محدد النطاق.
تعتمد خدمة محاكاة الخصم على تنفيذ هجمات عمليات سيبرانية ضد هدف محدد من منظور الخصم، بهدف تحسين الوضع الأمني للمؤسسة وبناء الجاهزية ضد الهجمات المعقدة. وتتجاوز هذه الخدمة حدود تقييم الثغرات واختبار الاختراق؛ إذ تدخل عناصر المؤسسة ضمن نطاق العمل وتُنفذ ضدها هجمات واقعية قائمة على سيناريوهات محددة، يحمل كل سيناريو منها هدفًا ملموسًا يلائم بيئة عملكم.
السيبراني
البيئة الرقمية: أصول الشبكة الداخلية والخدمات المتاحة على شبكة الإنترنت.
البشري
الموظفون، والعملاء، والأطراف الخارجية المصرح لها بالوصول.
المادي
المباني، والمكاتب، والبنية التحتية المادية لتكنولوجيا المعلومات داخلها.
ما يحققه هذا الحل.
اختبار فعالية ضوابط الحماية
تقييم مدى كفاءة آليات الدفاع وصمودها من خلال محاولة تجاوزها.
تحديد الثغرات
محاكاة سيناريوهات التهديد الحقيقية لكشف الفجوات التي قد يستغلها المهاجم الفعلي.
تحسين الاستجابة للحوادث
تقييم إجراءات إدارة الأزمات وتحديد فرص التحسين في آليات الاكتشاف والاستجابة.
تقييم التعرض للمخاطر
تحديد الثغرات التي يمكن للخصم استغلالها، وما تعرضه كل منها للخطر.
تدريب واقعي
يمنح الكوادر الأمنية خبرة عملية في الاستجابة لسيناريوهات التهديدات الحقيقية.
ثلاث طرق لتنفيذها.
الموجهة بالأهداف
مهام تركز على أهداف محددة، مثل الوصول إلى نظام ERP أو اختراق جهاز أحد التنفيذيين.
الموجهة بالتدريب
جلسات تفاعلية تمكّن الفريق الأزرق من ممارسة الاكتشاف وتسريع الاستجابة للحوادث.
الموجهة باستخبارات التهديدات
تجمع بين تقارير استخبارات التهديدات الحقيقية وتنفيذ سيناريوهات الهجوم.
متوافقة مع PTES وNIST SP 800-115 وMITRE ATT&CK.
تحدد المعايير التنظيمية، بما فيها HIPAA وPCI وFFIEC، منهجيات اختبار الاختراق. وتختلف محاكاة الخصم عن اختبار الاختراق في عدة جوانب، إلا أن منهجيتنا تتوافق مع Penetration Testing Execution Standard (PTES) وNIST Special Publication 800-115.
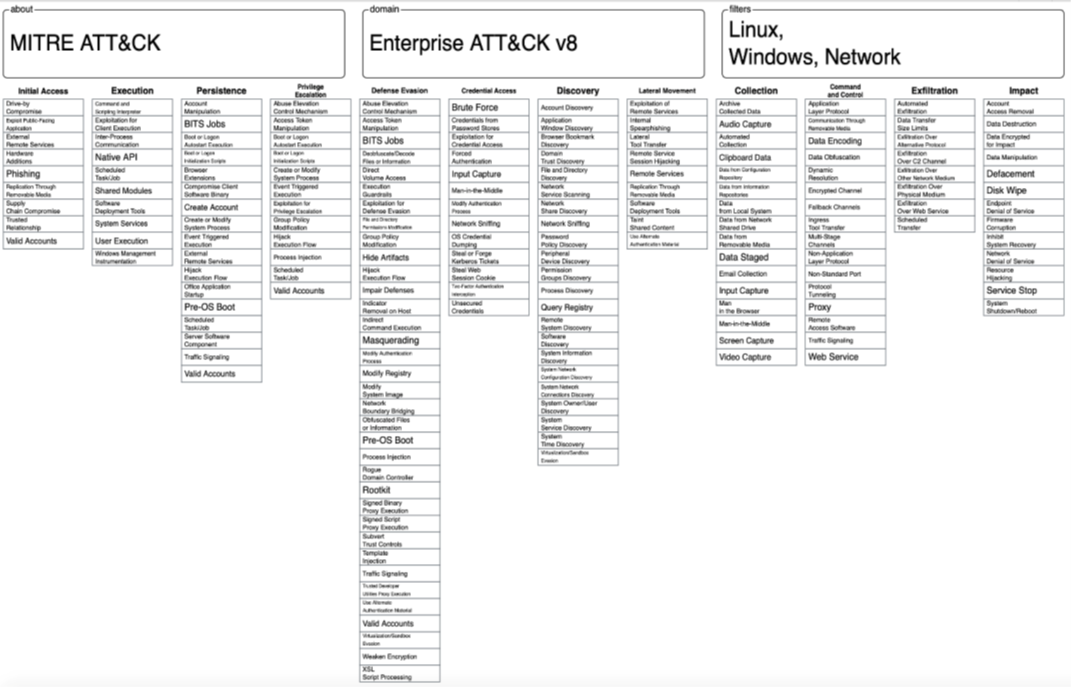
يتم ربط كل هجوم في المهمة بإطار عمل MITRE ATT&CK، الذي يسجل التكتيك والأسلوب والأدوات المستخدمة في كل مرحلة. وتُحدد التكتيكات خلال مرحلة إعداد ملف التهديدات. ويتيح ربط المهمة بهذه الطريقة لمركز SOC قياس تغطية الكشف لديه وفقاً لسلوك الخصم الفعلي بدلاً من الاعتماد على قائمة مراجعة عامة.
الأساليب المشمولة بالنطاق
إلى جانب الإطار العام، يستخدم مستشارونا أدوات تجارية متخصصة تشمل Burp Suite Pro وAcunetix وCobalt Strike.
ما ستحصل عليه.
التقرير التفصيلي
الأساليب المُستخدمة، والثغرات وهجمات الاستغلال المكتشفة، والتوصيات الناتجة عنها.
العرض التقديمي
ملخص لأبرز النتائج الرئيسية يُقدَّم للإدارة العليا والأطراف المعنية لاتخاذ الإجراءات اللازمة.
التوصيات وخطة العمل
خطة مصنفة حسب الأولوية مبنية على ثغرات الاستغلال التي تم تحقيقها فعلياً خلال تنفيذ المشروع، وليست قائمة عامة.
أوجه الترابط.
اختبار اختراق البنية التحتية
اختبار تقني محدد بالنطاق. أما خدمات محاكاة الخصم فتقودها الأهداف وتضع المؤسسة بأكملها ضمن نطاق العمل.
تقييم عمليات SOC
يعمل على تقييم وظيفة الكشف التي صُممت ممارسة محاكاة الخصم الموجهة بالتدريب لاختبارها وتطويرها.
المراقبة الأمنية
قدرات المحللين على مدار الساعة 24/7 والتي يقيس ربط ATT&CK تغطية الكشف لديهم.
أسئلة متكررة.
ما الفرق بين محاكاة الخصم واختبار الاختراق؟
يثبت اختبار الاختراق مدى التعرض للتهديدات التقنية. بينما تعمل محاكاة الخصم من منظور هجومي موجه ضد المؤسسة بأكملها، لتختبر ما إذا كان يمكن تجاوز آلياتكم الدفاعية ومدى قدرة فريقكم على الكشف والاستجابة أثناء حدوث الهجوم.
أي نوع من مشاريع التنفيذ يجب أن نختار؟
تُوجّه المشاريع المعتمدة على الأهداف نحو هدف محدد، مثل الوصول إلى نظام ERP أو اختراق جهاز أحد التنفيذيين. أما المشاريع الموجهة بالتدريب فهي تفاعلية وتتيح للفريق الدفاعي ممارسة عمليات الكشف. وتعتمد المشاريع الموجهة بمعلومات التهديدات على بناء السيناريو من تقارير الاستخبارات الفعلية للتهديدات.
هل يستفيد فريق الأمن لدينا من هذه العملية؟
نعم، وهذا جزء أساسي من الهدف. يمنح مشروع التنفيذ كوادر الأمن خبرة عملية في الاستجابة لسيناريوهات التهديد الحقيقية، ويُقيّم إجراءات إدارة الأزمات لتحديد مجالات التحسين في الكشف والاستجابة.
ما الذي سنحصل عليه؟
تقرير مفصل يغطي المنهجية، والثغرات، وطرق المعالجة، بالإضافة إلى عرض تقديمي تنفيذي، وخطة عمل مصنفة حسب الأولوية.